La autenticación está en el centro de tu ERP. En Odoo, gestionar quién puede acceder a qué y cómo es esencial para la integridad de los datos, la claridad de los accesos y la trazabilidad de los usuarios.
Tanto si estás implementando Odoo como si lo amplías a nuevos equipos y filiales, una gestión de identidades clara es clave.
Desde el simple inicio de sesión con contraseña hasta configuraciones avanzadas con Inicio de Sesión Único (SSO) o autenticación de dos factores, Odoo te da las herramientas para definir un acceso seguro y escalable en toda tu organización.
Índice
Odoo protege los datos empresariales con un control de identidad basado en el inicio de sesión
La autenticación de dos factores es el estándar para un inicio de sesión seguro en Odoo
La autenticación de Odoo se integra con proveedores de identidad externos
Odoo asigna el acceso mediante roles y permisos de usuario
Buenas prácticas para mantener segura la autenticación de Odoo
Odoo protege los datos empresariales con un control de identidad basado en el inicio de sesión
Los sistemas Odoo suelen contener datos sensibles de contabilidad, RRHH, clientes y más. Por eso, la autenticación de usuarios se convierte en una capa de defensa crítica frente a accesos no autorizados y filtraciones de datos.
Cada inicio de sesión interno está vinculado a un usuario de Odoo con licencia. Por eso, el control de identidades es relevante tanto para la seguridad como para el presupuesto.
Odoo te permite configurar accesos para usuarios individuales o para roles compartidos. Los usuarios compartidos, como los que se usan en terminales o escáneres, están disponibles, pero deben usarse con un propósito claro y bajo supervisión.
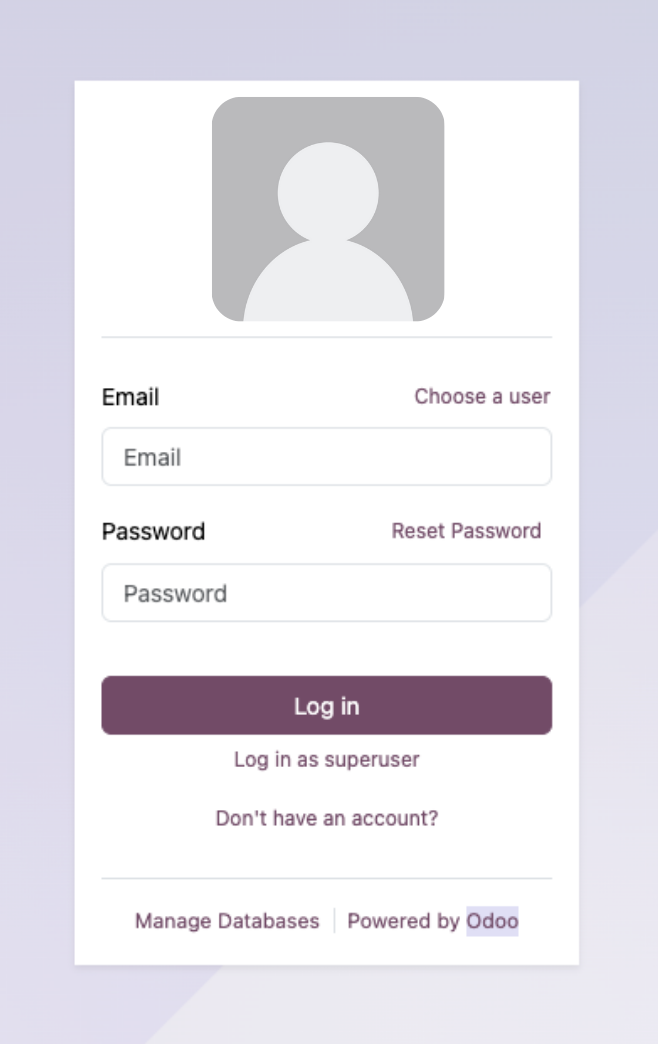
Pantalla de inicio de sesión de Odoo para el acceso al backend y al portal.
La autenticación de dos factores es el estándar para un inicio de sesión seguro en Odoo
La autenticación predeterminada de Odoo usa un simple correo electrónico y una contraseña. Para las cuentas con niveles de acceso más altos, la Autenticación de Dos Factores (2FA) añade una capa extra de seguridad. Se puede activar con funciones integradas o con módulos de terceros.
Tipos de autenticación de Odoo compatibles de forma nativa
En las versiones de Odoo con soporte, la Autenticación de Dos Factores (2FA) funciona con una app de autenticación instalada en el smartphone del usuario, como Google Authenticator o Microsoft Authenticator:
- El usuario inicia sesión en Odoo en su ordenador y va a los ajustes de su cuenta.
- Activa la Autenticación de Dos Factores (2FA), que muestra un código QR único en pantalla.
- Con su smartphone, abre una app de autenticación como Google Authenticator o Microsoft Authenticator.
- Escanea el código QR con la app, lo que vincula la app a su cuenta de Odoo.
- A partir de ese momento, la app de su teléfono genera un código de 6 dígitos que se renueva cada 30 segundos.
- Cada vez que el usuario inicia sesión en Odoo desde cualquier dispositivo, primero introduce su contraseña habitual, luego abre la app del teléfono para obtener el código actual y lo introduce como segundo paso.
Estos códigos de un solo uso están ligados al dispositivo del usuario, por lo que solo alguien con acceso físico al teléfono puede iniciar sesión, aunque conozca la contraseña.
También es posible usar otros métodos, como la 2FA por SMS o por correo electrónico, mediante módulos de terceros.
Qué no cubre la 2FA en Odoo
La 2FA no se aplica a todas las funciones del sistema. Algunos módulos tienen sus propios métodos de verificación de identidad.
- La función Firma electrónica admite SMS, correo electrónico, geoIP o firma manuscrita para verificar la identidad.
- La aplicación Attendance admite números de credencial para el fichaje, no para el inicio de sesión.
La autenticación de Odoo se integra con proveedores de identidad externos
Odoo se puede integrar con el Inicio de Sesión Único (SSO) mediante OAuth2, SAML o LDAP. Esto es relevante para organizaciones que usan proveedores de identidad como:
- Microsoft Azure AD
- Google Workspace
- Okta
- Keycloak.
Las integraciones se implementan mediante conectores de terceros o desarrollos a medida. Una vez configuradas, los usuarios inician sesión con sus credenciales existentes.
Cada usuario interno necesita una licencia de Odoo, independientemente del método de autenticación que use para acceder al sistema.
Odoo asigna el acceso mediante roles y permisos de usuario
Una vez dentro, los usuarios reciben acceso según los roles definidos. Odoo permite un control detallado tanto de la visibilidad como de la funcionalidad.
Tipos de usuario
- Usuarios internos: Acceso completo a las aplicaciones del backend.
- Usuarios del portal: Acceso limitado a registros compartidos.
- Usuarios públicos: Solo acceso al sitio web, sin necesidad de iniciar sesión.
Niveles de acceso en Odoo
Odoo te permite definir derechos de acceso por usuario en las áreas clave del sistema. En los ajustes del usuario, puedes asignar niveles de acceso basados en roles a aplicaciones concretas como Ventas, Helpdesk o Website.
Así puedes configurar rápidamente qué puede ver y hacer cada persona, sin tener que gestionar cada permiso manualmente.
Puedes combinar estos ajustes por aplicación con grupos, reglas de registro y Listas de Control de Acceso (ACL) para crear estructuras de permisos más avanzadas.
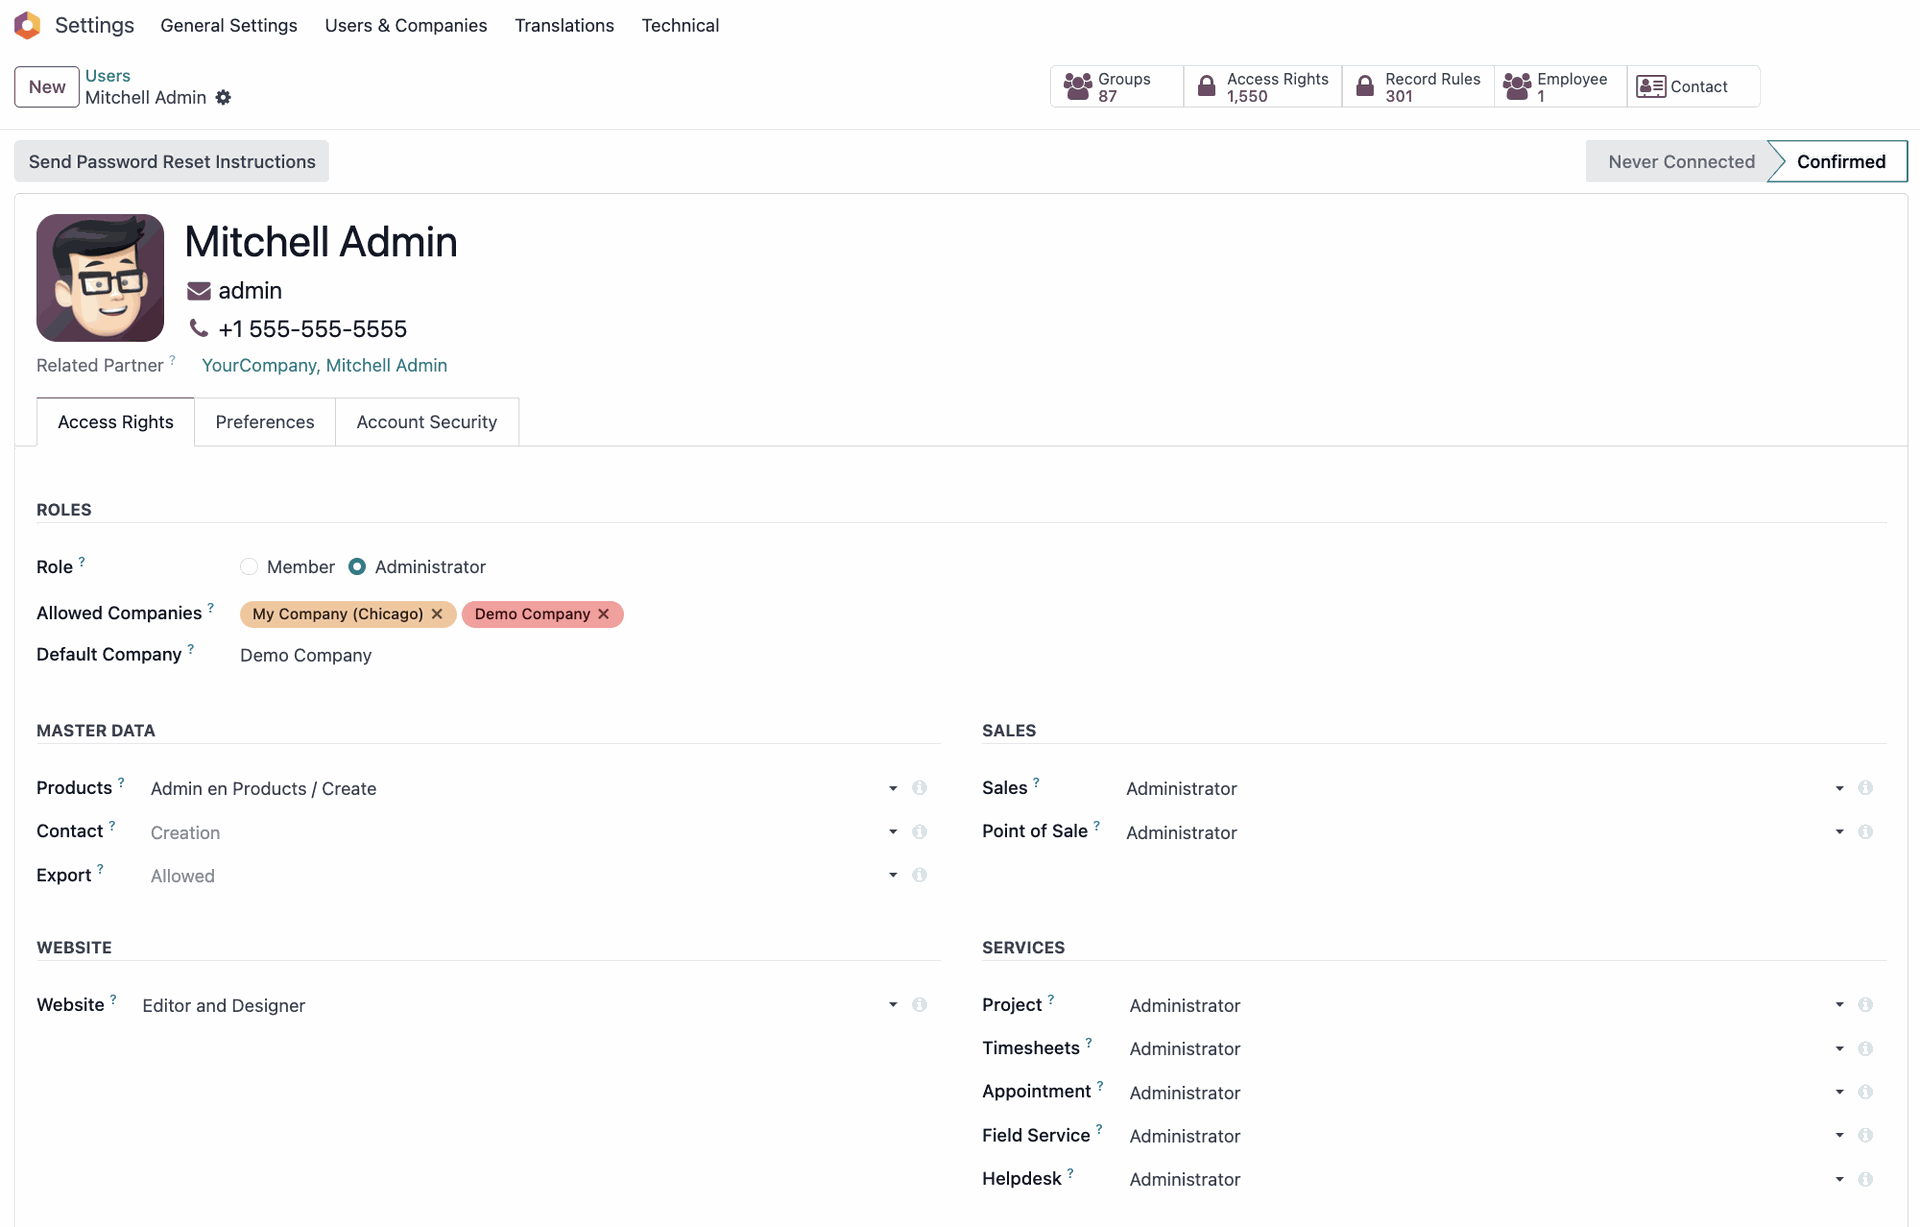
En Odoo, los derechos de acceso se asignan por aplicación y rol, y se ven en la pantalla de ajustes del usuario.
Arquitectura del control de acceso
Odoo aplica un sistema de permisos por capas:
- Las Listas de Control de Acceso (ACL) definen derechos a nivel de modelo, como crear, leer, escribir o eliminar.
- Las reglas de registro filtran el acceso hasta registros concretos.
- Los controles de grupo definen qué menús y funciones pueden ver o usar los usuarios.
Odoo incluye más de 50 grupos preconfigurados, que se pueden personalizar o combinar según sea necesario. El sistema es escalable, desde equipos pequeños hasta configuraciones multiempresa con miles de usuarios.
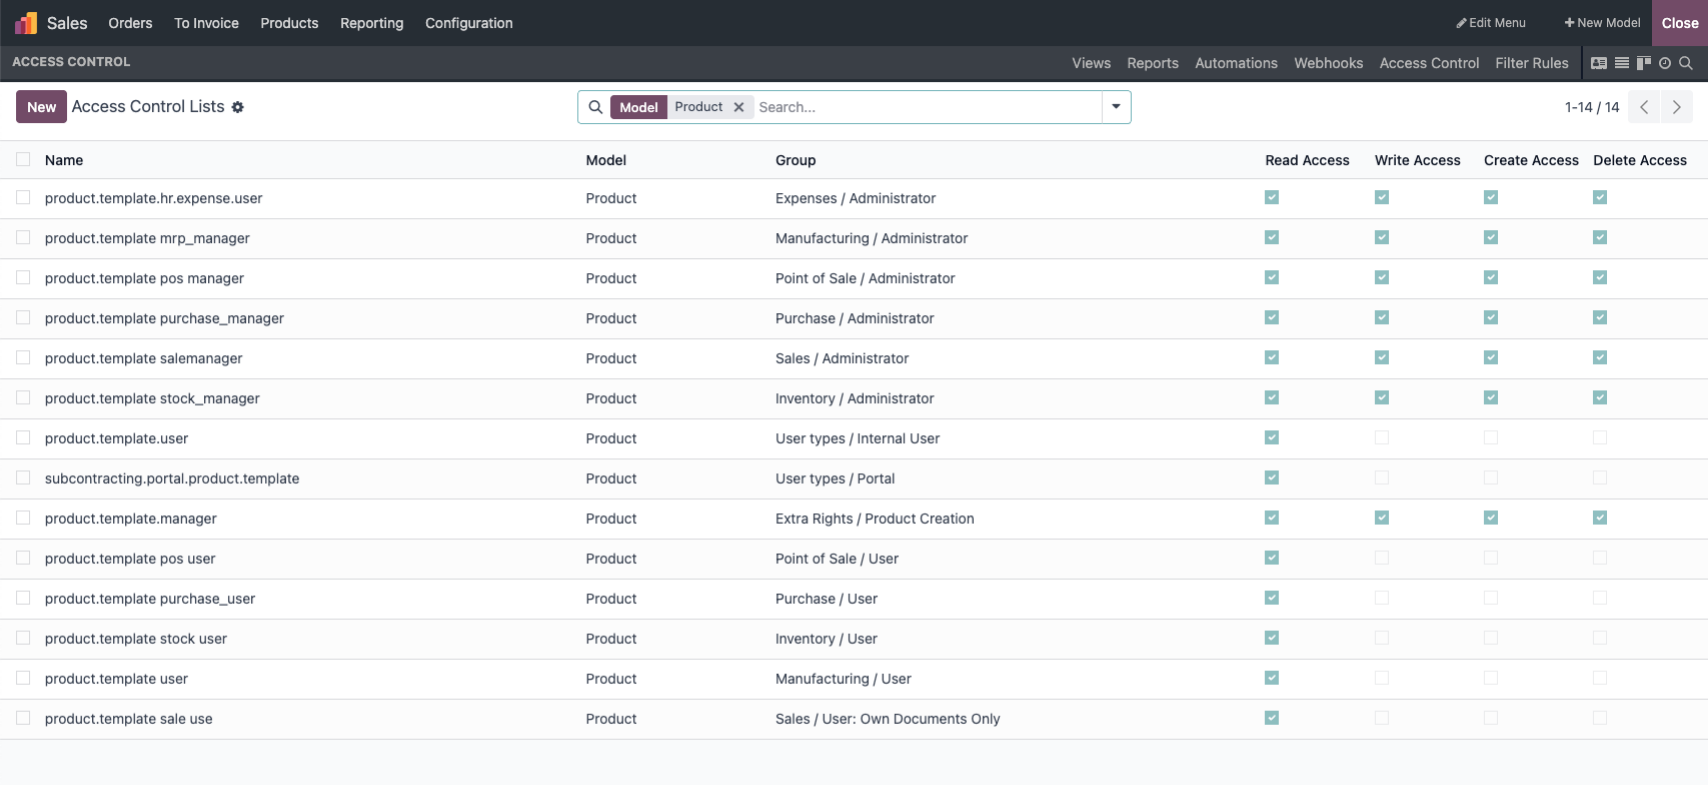
En Odoo, los derechos de acceso se asignan por aplicación y rol, y se ven en la pantalla de ajustes del usuario.
Licencias e inicios de sesión compartidos
Odoo trata cada inicio de sesión como un usuario. Esto incluye:
- Accesos nominativos, para la trazabilidad.
- Accesos compartidos, para escáneres o quioscos.
Para tu información: Los usuarios inactivos de Odoo se pueden archivar, lo que desactiva su acceso y los excluye del recuento de licencias. El acceso sigue restringido tanto desde la aplicación como desde la base de datos. Así conservas todo el historial sin pagar por cuentas sin uso ni perder los datos de esos usuarios.
Buenas prácticas para mantener segura la autenticación de Odoo
Una buena gestión de accesos depende de algo más que de los ajustes. El mantenimiento diario es clave para que los sistemas sigan siendo seguros y estén listos para auditorías.
Buenas prácticas recomendadas:
- Activa la 2FA siempre que sea posible.
- Usa usuarios nominativos para todos los roles del personal.
- Revisa los derechos de acceso con regularidad.
- Archiva o elimina las cuentas que ya no se usen.
- Limita el acceso por rol, departamento o empresa.
- Revisa los ajustes de identidad externa si el SSO está activado.
En configuraciones multiempresa, el acceso se filtra por empresa. El sistema garantiza que los usuarios solo vean los registros vinculados a las empresas que tienen asignadas. Junto con los derechos a nivel de grupo y las reglas de registro, esto mantiene la visibilidad ordenada y segura.
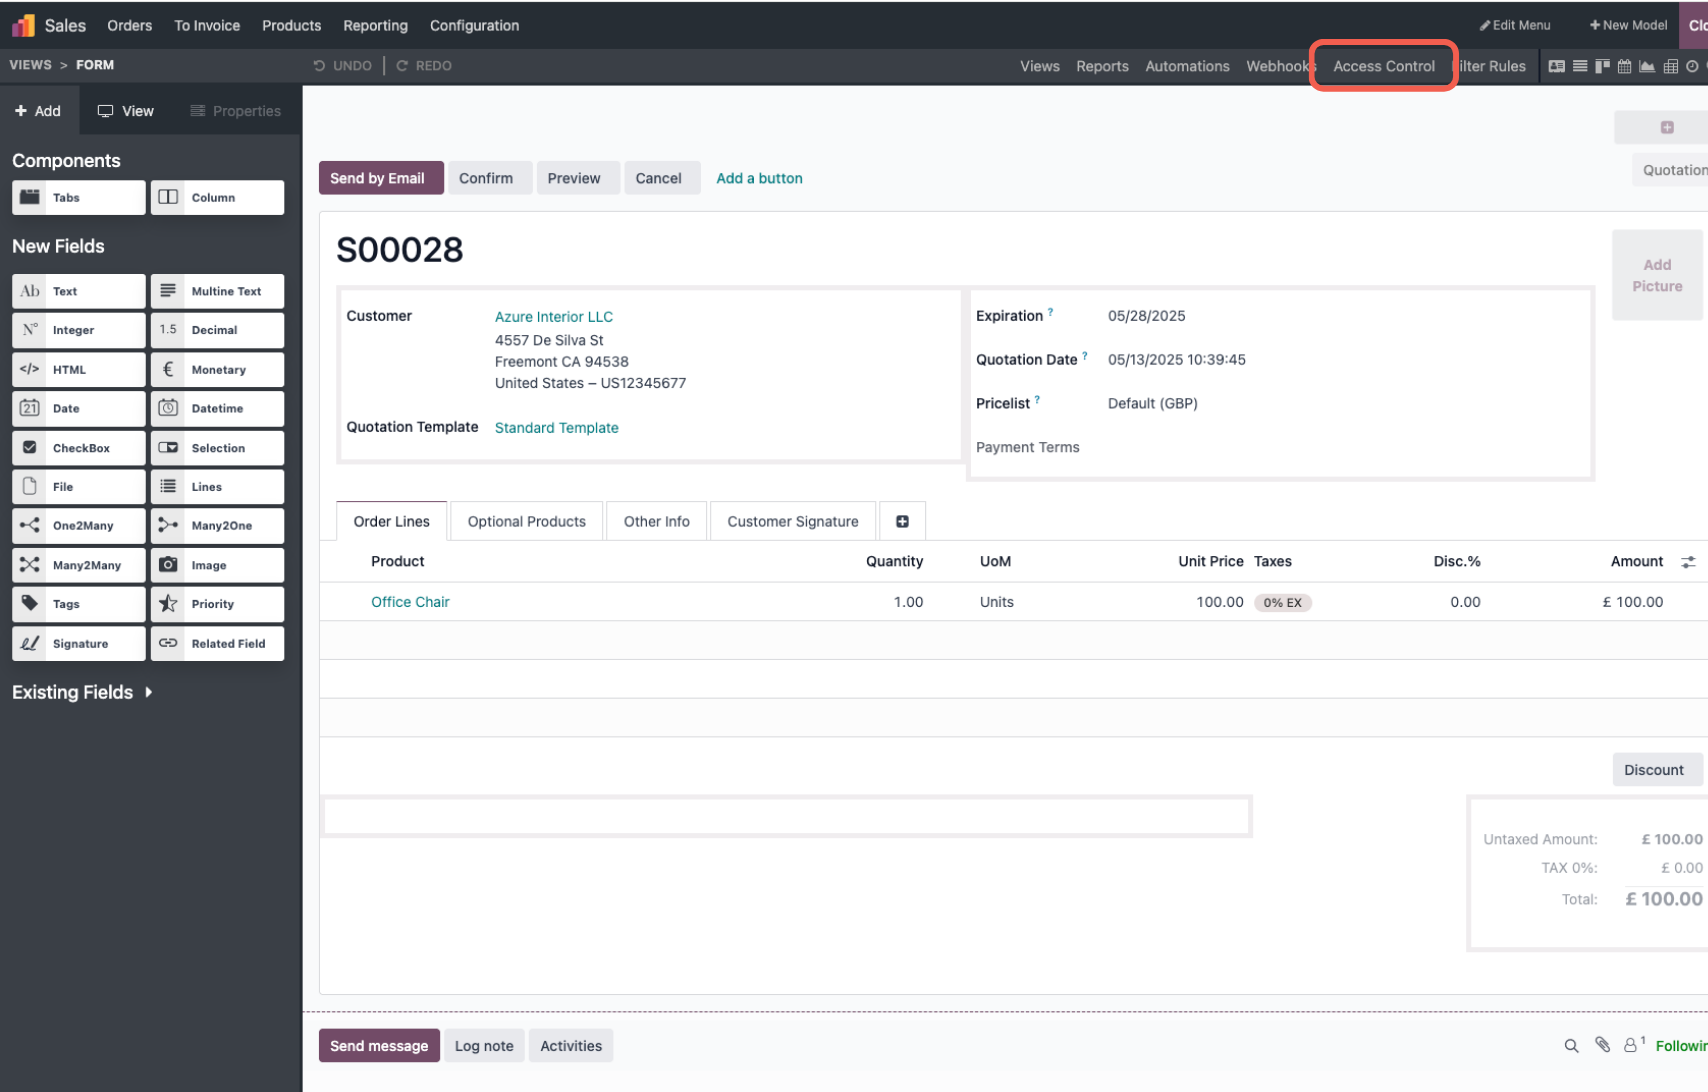
Los grupos de Odoo definen quién puede acceder a aplicaciones, modelos y menús.
Preguntas frecuentes sobre autenticación y seguridad en Odoo
¿Cómo protejo el inicio de sesión en Odoo con la Autenticación de Dos Factores (2FA)?
Puedes activar la 2FA directamente en los ajustes de tu cuenta de usuario. Una vez activa, Odoo muestra un código QR que escaneas con una app de autenticación (como Google o Microsoft Authenticator). Cada inicio de sesión posterior requerirá tu contraseña habitual y un código de 6 dígitos de tu teléfono, para que solo los usuarios autorizados tengan acceso físico a tu cuenta.
¿Se puede integrar Odoo con el Inicio de Sesión Único (SSO)?
Sí. Odoo admite la integración con proveedores de identidad externos como Microsoft Azure AD, Google Workspace y Okta mediante OAuth2, SAML o LDAP. Así tu equipo puede iniciar sesión en Odoo con sus credenciales corporativas existentes, lo que simplifica la gestión de accesos sin renunciar a altos estándares de seguridad.
¿Cómo gestiona Odoo los permisos de usuario y los derechos de acceso?
Odoo usa un modelo de seguridad por capas. Asignas el acceso basado en roles a nivel de aplicación (por ejemplo, Ventas, Contabilidad) y lo afinas con reglas de registro y Listas de Control de Acceso (ACL). Así, los usuarios solo ven y editan los datos concretos que necesitan para su trabajo, incluso en entornos multiempresa complejos.
¿Está tu proceso de autenticación de Odoo preparado para una gestión de identidades segura?
Configurar los accesos en Odoo significa estructurar los permisos, aplicar políticas y mantener el cumplimiento normativo bajo control a medida que tu organización crece.
¿Quieres evaluar tu configuración actual o planificar el crecimiento? Habla con nuestros expertos y asegúrate de que tu Odoo está preparado para un acceso seguro, el SSO y la gestión de identidades, hoy y en el futuro.