A autenticação está no centro do seu ERP. No Odoo, gerir quem pode aceder a quê, e de que forma, é essencial para a integridade dos dados, a clareza dos acessos e a rastreabilidade dos utilizadores.
Quer esteja a implementar o Odoo pela primeira vez, quer a alargá-lo a novas equipas e subsidiárias, uma gestão de identidades clara é fundamental.
Desde o simples início de sessão com palavra-passe até configurações avançadas com Single Sign-On ou autenticação de dois fatores, o Odoo disponibiliza as ferramentas para definir um acesso seguro e escalável em toda a organização.
Índice
O Odoo protege os dados empresariais com um controlo de identidade baseado no início de sessão
A autenticação de dois fatores é o padrão para inícios de sessão seguros no Odoo
A autenticação do Odoo integra-se com fornecedores de identidade externos
O Odoo atribui acessos através de funções e permissões de utilizador
O Odoo protege os dados empresariais com um controlo de identidade baseado no início de sessão
Os sistemas Odoo contêm muitas vezes dados sensíveis de contabilidade, recursos humanos, clientes e muito mais. Por isso, a autenticação de utilizadores torna-se uma camada de defesa crítica contra acessos não autorizados e violações de dados.
Cada início de sessão interno está associado a um utilizador Odoo com licença. Por isso, o controlo de identidades é relevante tanto para a segurança como para o orçamento.
O Odoo permite configurar acessos para utilizadores individuais ou para funções partilhadas. Os utilizadores partilhados, como os utilizados em terminais ou leitores, estão disponíveis, mas devem ser utilizados com um propósito claro e sob supervisão.
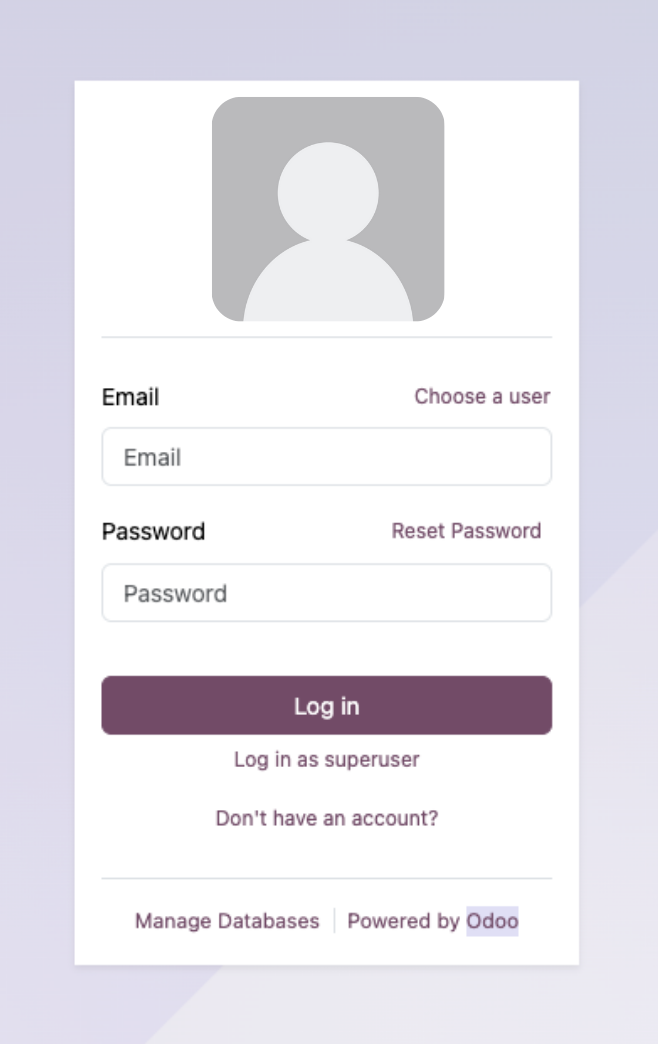
Ecrã de início de sessão do Odoo para acesso ao backend e ao portal.
A autenticação de dois fatores é o padrão para inícios de sessão seguros no Odoo
Por predefinição, a autenticação do Odoo utiliza um simples e-mail e uma palavra-passe. Nas contas com níveis de acesso mais elevados, a autenticação de dois fatores (2FA) acrescenta uma camada extra de segurança. Pode ser ativada com funcionalidades integradas ou módulos de terceiros.
Tipos de autenticação do Odoo disponíveis de forma nativa
Nas versões do Odoo com suporte, a autenticação de dois fatores (2FA) funciona com uma aplicação de autenticação instalada no smartphone do utilizador, como o Google Authenticator ou o Microsoft Authenticator:
- O utilizador inicia sessão no Odoo no computador e acede às definições da conta.
- Ativa a autenticação de dois fatores (2FA), que apresenta um código QR único no ecrã.
- No smartphone, abre uma aplicação de autenticação como o Google Authenticator ou o Microsoft Authenticator.
- Lê o código QR com a aplicação, o que associa a aplicação à sua conta Odoo.
- A partir desse momento, a aplicação no telemóvel gera um código de 6 dígitos que se renova a cada 30 segundos.
- Sempre que o utilizador inicia sessão no Odoo em qualquer dispositivo, introduz primeiro a palavra-passe habitual, depois abre a aplicação no telemóvel para obter o código atual e introduz esse código como segundo passo.
Estes códigos de utilização única estão associados ao dispositivo do utilizador, o que significa que só quem tem acesso físico ao telemóvel consegue iniciar sessão, mesmo que conheça a palavra-passe.
Também é possível utilizar outros métodos, como 2FA por SMS ou e-mail, através de módulos de terceiros.
O que a 2FA não abrange no Odoo
A 2FA não se aplica a todas as funcionalidades do sistema. Alguns módulos têm os seus próprios métodos de verificação de identidade.
- A funcionalidade Assinatura permite verificar a identidade por SMS, e-mail, geoIP ou assinatura manuscrita.
- A aplicação Attendance utiliza números de crachá para o registo de entrada, não para o início de sessão.
A autenticação do Odoo integra-se com fornecedores de identidade externos
O Odoo pode ser integrado com Single Sign-On (SSO) através de OAuth2, SAML ou LDAP. Isto é relevante para organizações que utilizam fornecedores de identidade como:
- Microsoft Azure AD
- Google Workspace
- Okta
- Keycloak.
As integrações são implementadas através de conectores de terceiros ou de desenvolvimento personalizado. Depois de configuradas, os utilizadores iniciam sessão com as credenciais que já têm.
Cada utilizador interno precisa de uma licença Odoo, independentemente do método de autenticação que utiliza para aceder ao sistema.
O Odoo atribui acessos através de funções e permissões de utilizador
Depois de iniciarem sessão, os utilizadores recebem acesso com base nas funções definidas. O Odoo permite um controlo detalhado tanto da visibilidade como da funcionalidade.
Tipos de utilizador
- Utilizadores internos: Acesso total às aplicações de backend.
- Utilizadores do portal: Acesso limitado a registos partilhados.
- Utilizadores públicos: Apenas acesso ao website, sem necessidade de iniciar sessão.
Níveis de acesso no Odoo
O Odoo permite definir direitos de acesso por utilizador nas principais áreas do sistema. Nas definições do utilizador, é possível atribuir níveis de acesso baseados em funções a aplicações específicas, como Vendas, Assistência ou Site.
Assim, é possível configurar rapidamente o que cada pessoa pode ver e fazer, sem ter de gerir cada permissão manualmente.
Estas definições por aplicação podem ser combinadas com grupos, regras de registo e listas de controlo de acesso (ACL) para criar estruturas de permissões mais avançadas.
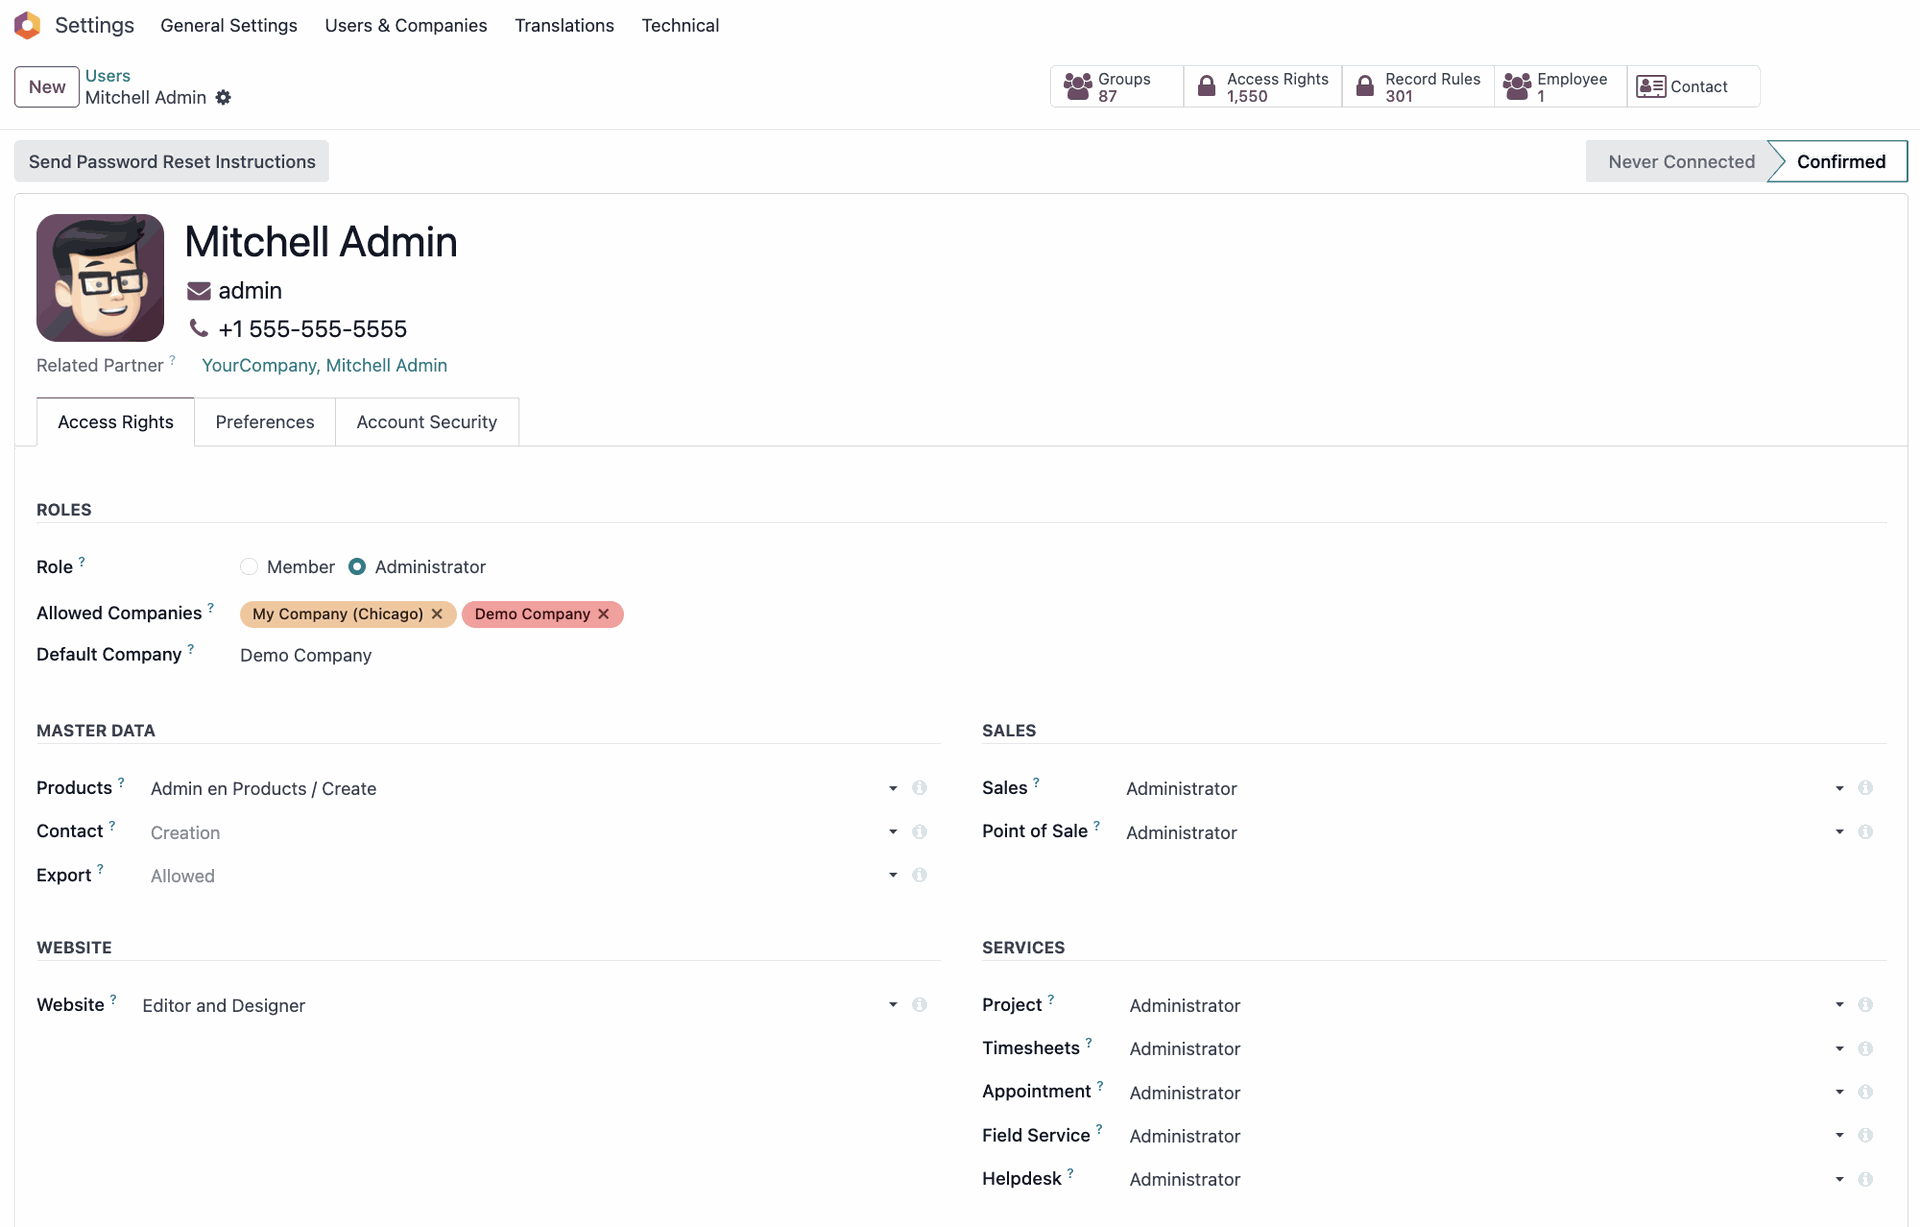
No Odoo, os direitos de acesso são atribuídos por aplicação e função, e são visíveis no ecrã de definições do utilizador.
Arquitetura do controlo de acesso
O Odoo aplica um sistema de permissões por camadas:
- As listas de controlo de acesso (ACL) definem direitos ao nível do modelo, como criar, ler, escrever ou eliminar.
- As regras de registo filtram o acesso até registos específicos.
- Os controlos de grupo definem que menus e funcionalidades os utilizadores podem ver ou utilizar.
O Odoo inclui mais de 50 grupos pré-configurados, que podem ser personalizados ou combinados conforme necessário. O sistema é escalável, desde pequenas equipas até configurações multiempresa com milhares de utilizadores.
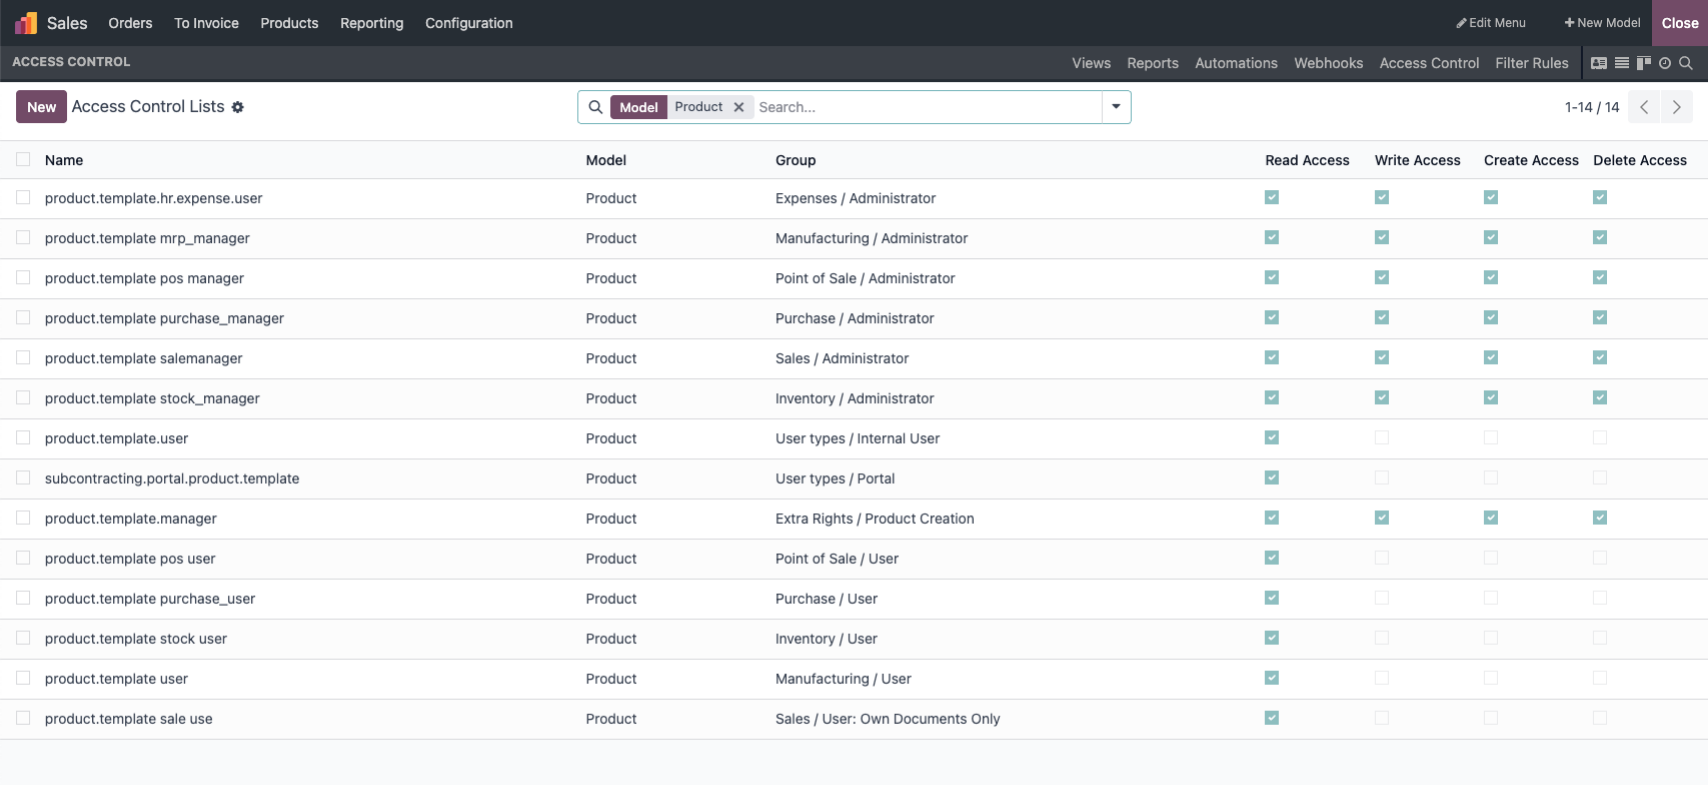
No Odoo, os direitos de acesso são atribuídos por aplicação e função, e são visíveis no ecrã de definições do utilizador.
Licenças e inícios de sessão partilhados
O Odoo trata cada início de sessão como um utilizador. Isto inclui:
- Acessos nominativos, para rastreabilidade.
- Acessos partilhados, para leitores ou quiosques.
Para sua informação: Os utilizadores inativos do Odoo podem ser arquivados, o que desativa o acesso e os retira da contagem de licenças. O acesso continua restrito tanto na aplicação como na base de dados. Assim, mantém todo o histórico sem pagar por contas não utilizadas nem perder os dados desses utilizadores.
Boas práticas para manter segura a autenticação do Odoo
Uma boa gestão de acessos depende de mais do que as definições. A manutenção diária é fundamental para manter os sistemas seguros e preparados para auditorias.
As práticas recomendadas incluem:
- Ativar a 2FA sempre que possível.
- Utilizar contas nominativas para todos os colaboradores.
- Rever os direitos de acesso regularmente.
- Arquivar ou remover as contas que já não são utilizadas.
- Limitar o acesso por função, departamento ou empresa.
- Rever as definições de identidade externa se o SSO estiver ativo.
Em configurações multiempresa, o acesso é filtrado por empresa. O sistema garante que os utilizadores só veem os registos associados às empresas que lhes estão atribuídas. Em conjunto com os direitos ao nível do grupo e as regras de registo, isto mantém a visibilidade organizada e segura.
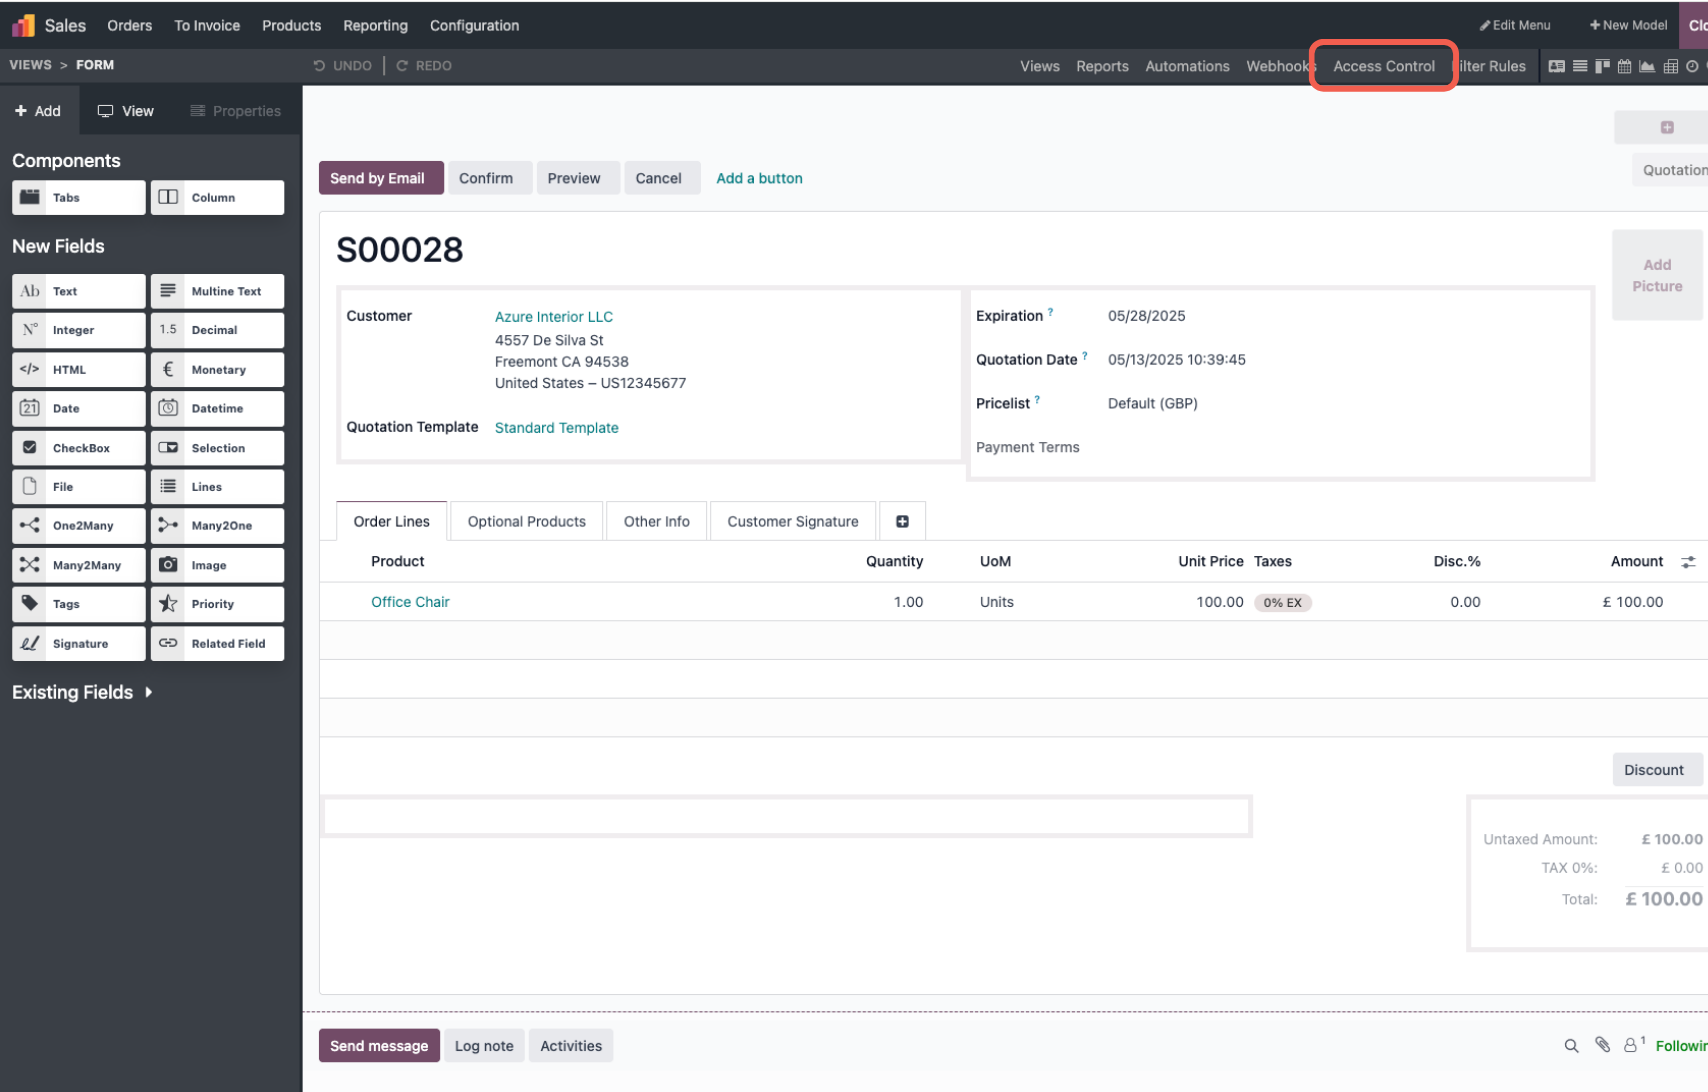
Os grupos do Odoo definem quem pode aceder a aplicações, modelos e menus.
Perguntas Mais Frequentes (FAQ) sobre autenticação e segurança no Odoo
Como proteger os inícios de sessão no Odoo com a autenticação de dois fatores (2FA)?
A 2FA pode ser ativada diretamente nas definições da conta de utilizador. Depois de ativa, o Odoo apresenta um código QR que se lê com uma aplicação de autenticação (como o Google ou o Microsoft Authenticator). Cada início de sessão seguinte exigirá a palavra-passe habitual e um código de 6 dígitos do telemóvel, garantindo que só os utilizadores autorizados têm acesso físico à conta.
O Odoo pode ser integrado com Single Sign-On (SSO)?
Sim. O Odoo permite a integração com fornecedores de identidade externos, como Microsoft Azure AD, Google Workspace e Okta, através de OAuth2, SAML ou LDAP. Assim, a equipa pode iniciar sessão no Odoo com as credenciais empresariais que já tem, o que simplifica a gestão de acessos sem abdicar de elevados padrões de segurança.
Como é que o Odoo gere as permissões de utilizador e os direitos de acesso?
O Odoo utiliza um modelo de segurança por camadas. O acesso baseado em funções é atribuído ao nível da aplicação (por exemplo, Vendas, Contabilidade) e depois afinado com regras de registo e listas de controlo de acesso (ACL). Isto garante que os utilizadores só veem e editam os dados específicos de que precisam para o seu trabalho, mesmo em ambientes multiempresa complexos.
O seu processo de autenticação no Odoo está preparado para uma gestão de identidades segura?
Configurar os acessos no Odoo implica estruturar permissões, aplicar políticas e manter a conformidade sob controlo à medida que a organização cresce.
Quer avaliar a sua configuração atual ou planear o crescimento? Fale com os nossos especialistas e garanta que o seu Odoo está preparado para acesso seguro, SSO e gestão de identidades, hoje e no futuro.