Los requisitos de seguridad corporativa han cambiado, y estar al día con ellos puede ser decisivo para una empresa.
La pregunta principal de los usuarios de ERP y de los auditores ya no es «¿podéis mantener nuestros datos seguros?», sino «¿cómo podéis demostrarlo?»
Odoo incorpora de serie varias capas de seguridad, pero necesitas saber exactamente dónde terminan esos controles técnicos y cómo mantener tu configuración conforme a la normativa.
Te explicamos cómo gestiona Odoo el cumplimiento normativo y los pasos exactos para preparar tu sistema para el RGPD y la ISO27001.
Índice
Requisitos de protección de datos para cumplir el RGPD y la ISO
Odoo incluye seguridad de datos integrada
Guía de seguridad informática de Odoo para el cumplimiento normativo de los datos
Lista de comprobación de la configuración de seguridad informática de Odoo
Los puntos ciegos de Odoo y el futuro de la protección de datos con IA
Requisitos de protección de datos para cumplir el RGPD y la ISO
Las normativas de protección de datos suelen coincidir en las mismas preguntas:
¿Quién puede acceder a qué datos y por qué?
¿Qué se registra cuando esos datos cambian?
¿Cómo responde el sistema cuando algo sale mal?
¿Qué terceros tienen acceso a tus datos?
Las empresas suelen apoyarse en dos marcos principales para proteger los datos personales: la ISO27001 y el RGPD.
El RGPD se centra en los derechos de los interesados y en la responsabilidad proactiva. Debes saber qué datos personales tienes, restringir quién accede a ellos, responder a las solicitudes de acceso y supresión, y demostrarlo todo de forma continua mediante:
Mantener un Registro de Actividades de Tratamiento (RAT) que recoja cada tipo de dato, su finalidad, su base jurídica y su plazo de conservación
Restringir el acceso a los datos personales estrictamente a quienes tengan una necesidad documentada, y poder demostrarlo
Responder a las solicitudes de los interesados (acceso, rectificación, supresión, portabilidad) en un plazo de 30 días, con un proceso documentado detrás de cada respuesta
Detectar y notificar las violaciones de datos personales a las autoridades de control en un plazo de 72 horas
Realizar Evaluaciones de Impacto relativas a la Protección de Datos (EIPD) antes de poner en marcha nuevas actividades de tratamiento de alto riesgo
Garantizar que todo tercero que trate datos personales esté vinculado por un contrato de encargo del tratamiento firmado.
La ISO27001 añade una capa de sistema de gestión. Tienes que identificar los activos de información, evaluar los riesgos, implementar controles y aportar pruebas de mejora continua. Para obtener la certificación ISO27001, documentar las decisiones es tan importante como tener una configuración técnicamente segura. En la práctica, eso significa:
Crear y mantener un inventario de activos de información que abarque sistemas, datos y relaciones con terceros
Realizar evaluaciones formales de riesgos para cada activo y documentar tus decisiones de tratamiento
Implementar controles como la gestión de accesos, la criptografía, la seguridad física, las relaciones con proveedores o la respuesta a incidentes, y vincular cada control a un riesgo documentado
Llevar a cabo auditorías internas y revisiones por la dirección según un calendario definido
Mantener una Declaración de Aplicabilidad que explique qué controles has implementado y por qué
Aportar pruebas de mejora continua: no conformidades cerradas, registros de riesgos actualizados y políticas revisadas.
Es imposible eludir estas normativas y certificaciones si quieres cumplir los estándares corporativos. Tu Odoo debería aplicarlas en segundo plano, sin añadir ningún esfuerzo extra.
Odoo incluye seguridad de datos integrada
La arquitectura de seguridad informática de Odoo cubre los controles técnicos básicos que necesita cualquier marco de cumplimiento.
Para cumplir leyes tan exigentes como el RGPD y certificaciones ISO, Odoo ofrece de serie funciones de seguridad de datos:
Función de seguridad informática de Odoo | Impacto en el negocio |
Control de acceso: Más de 4.000 permisos Crear, Leer, Actualizar, Eliminar (CRUD) y 400 reglas de registro nativas. | Aplica un acceso estricto de «mínimo privilegio», lo que reduce drásticamente el riesgo de fugas de datos internas. |
Gestión de identidades: Integración nativa de Inicio de Sesión Único (SSO) con Entra ID, Active Directory, Google, Keycloak y OAuth2; Autenticación de Dos Factores (2FA). | Evita que los accesos no autorizados y las contraseñas comprometidas pongan en peligro tus datos financieros clave. |
Rastros de auditoría: Seguimiento de cambios a nivel de campo, con marca de tiempo y usuario, en cualquier modelo. | Crea un rastro de auditoría inquebrantable para que puedas demostrar a los auditores exactamente quién cambió los datos de un cliente y cuándo. |
Minimización de datos: El archivado automático anonimiza los registros que ya no se necesitan; las reglas de registro limitan a cada usuario a lo que su puesto requiere. | Reduce la responsabilidad legal y la exposición de datos. Solo conservas los datos personales estrictamente necesarios para las operaciones activas. |
Derechos de los interesados: Los datos personales se centralizan en un único módulo, lo que facilita gestionar las solicitudes de acceso y de supresión. | Reduce la carga administrativa del cumplimiento del RGPD y atiende con rapidez las solicitudes de «derecho al olvido». |
Anonimización de datos: El módulo nativo de limpieza de datos sustituye los campos de datos personales por valores enmascarados o aleatorios. | Garantiza que tus entornos de pruebas sean seguros y mantiene los datos reales de clientes lejos de usuarios externos o desarrolladores. |
Guía de seguridad informática de Odoo para el cumplimiento normativo de los datos
Para ayudarte a estructurar tu implementación de Odoo de cara al cumplimiento normativo, hemos dividido el trabajo en cinco áreas. Cada una corresponde a controles de cumplimiento concretos y aborda una amenaza distinta.
1. Identidad y acceso
Define los grupos de usuarios en los ajustes de Odoo estrictamente por función laboral, no por persona (Ajustes → Usuarios y compañías → Grupos)
Aplica reglas de registro para imponer la minimización de datos a nivel de fila, y exige la Autenticación de Dos Factores (2FA) en todas las cuentas con privilegios
Por último, integra la baja de empleados en tu proceso de RRHH, de modo que cada salida active automáticamente una revisión de accesos
Configúralo en Ajustes → Técnico → Acciones automatizadas, por ejemplo, para desactivar las cuentas de usuario cuando se archive un empleado o para crear una lista de comprobación en la aplicación Knowledge.
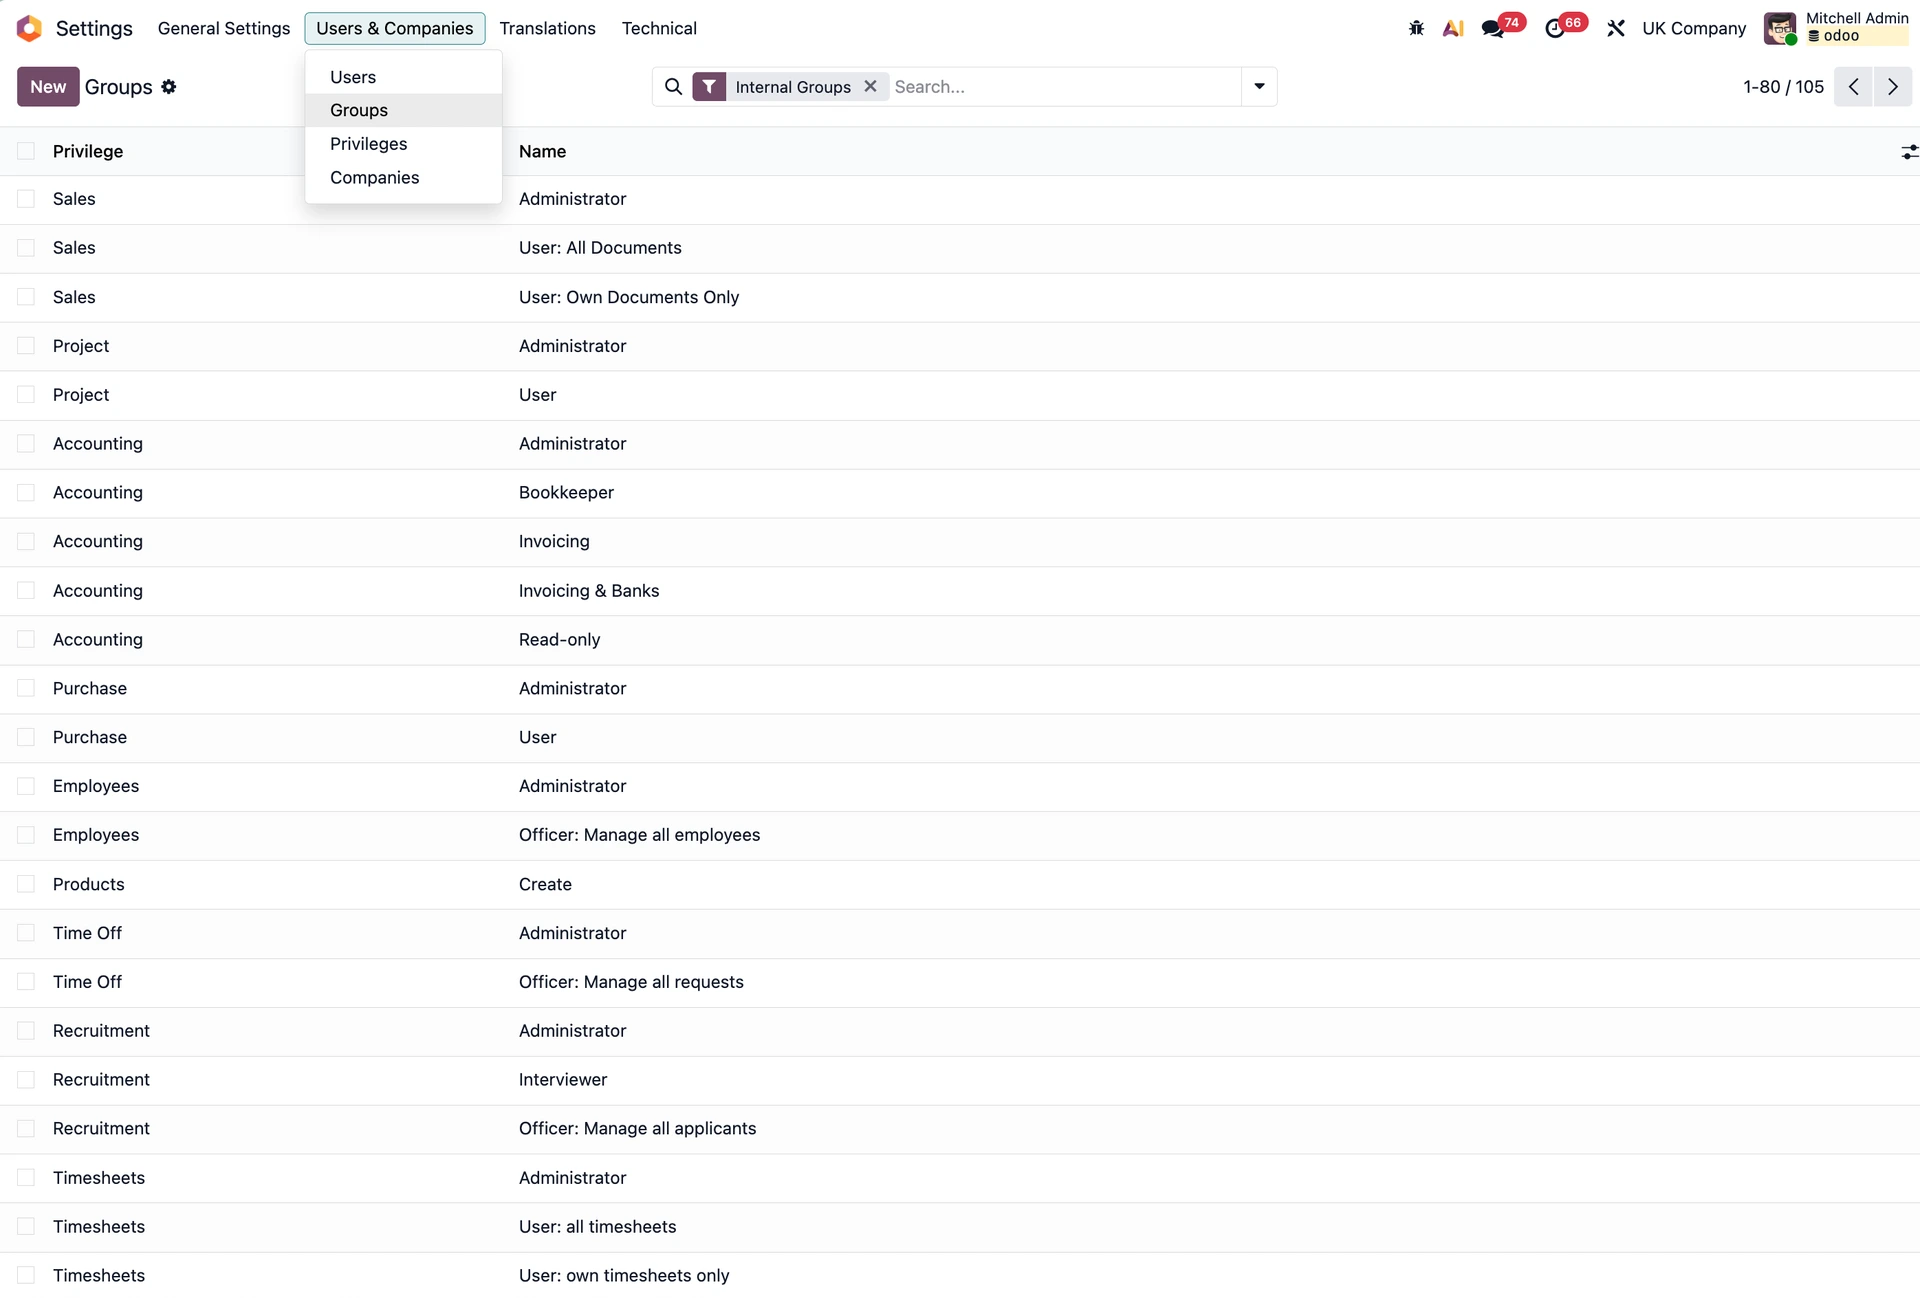
Grupos de usuarios en los ajustes de Odoo
2. Gobierno de datos
Identifica qué modelos de Odoo contienen datos personales y activa el seguimiento a nivel de campo (Ajustes → Técnico → Estructura de la base de datos → Campos), para que cualquier cambio en un campo como la dirección o el salario quede registrado en el chatter con el nombre del usuario, la marca de tiempo y los valores anteriores y posteriores
Configura reglas de conservación para que los datos se anonimicen o eliminen cuando ya no sean legalmente necesarios
Centraliza la gestión de tus datos personales para poder atender las solicitudes de acceso y supresión con rapidez y en un solo lugar.
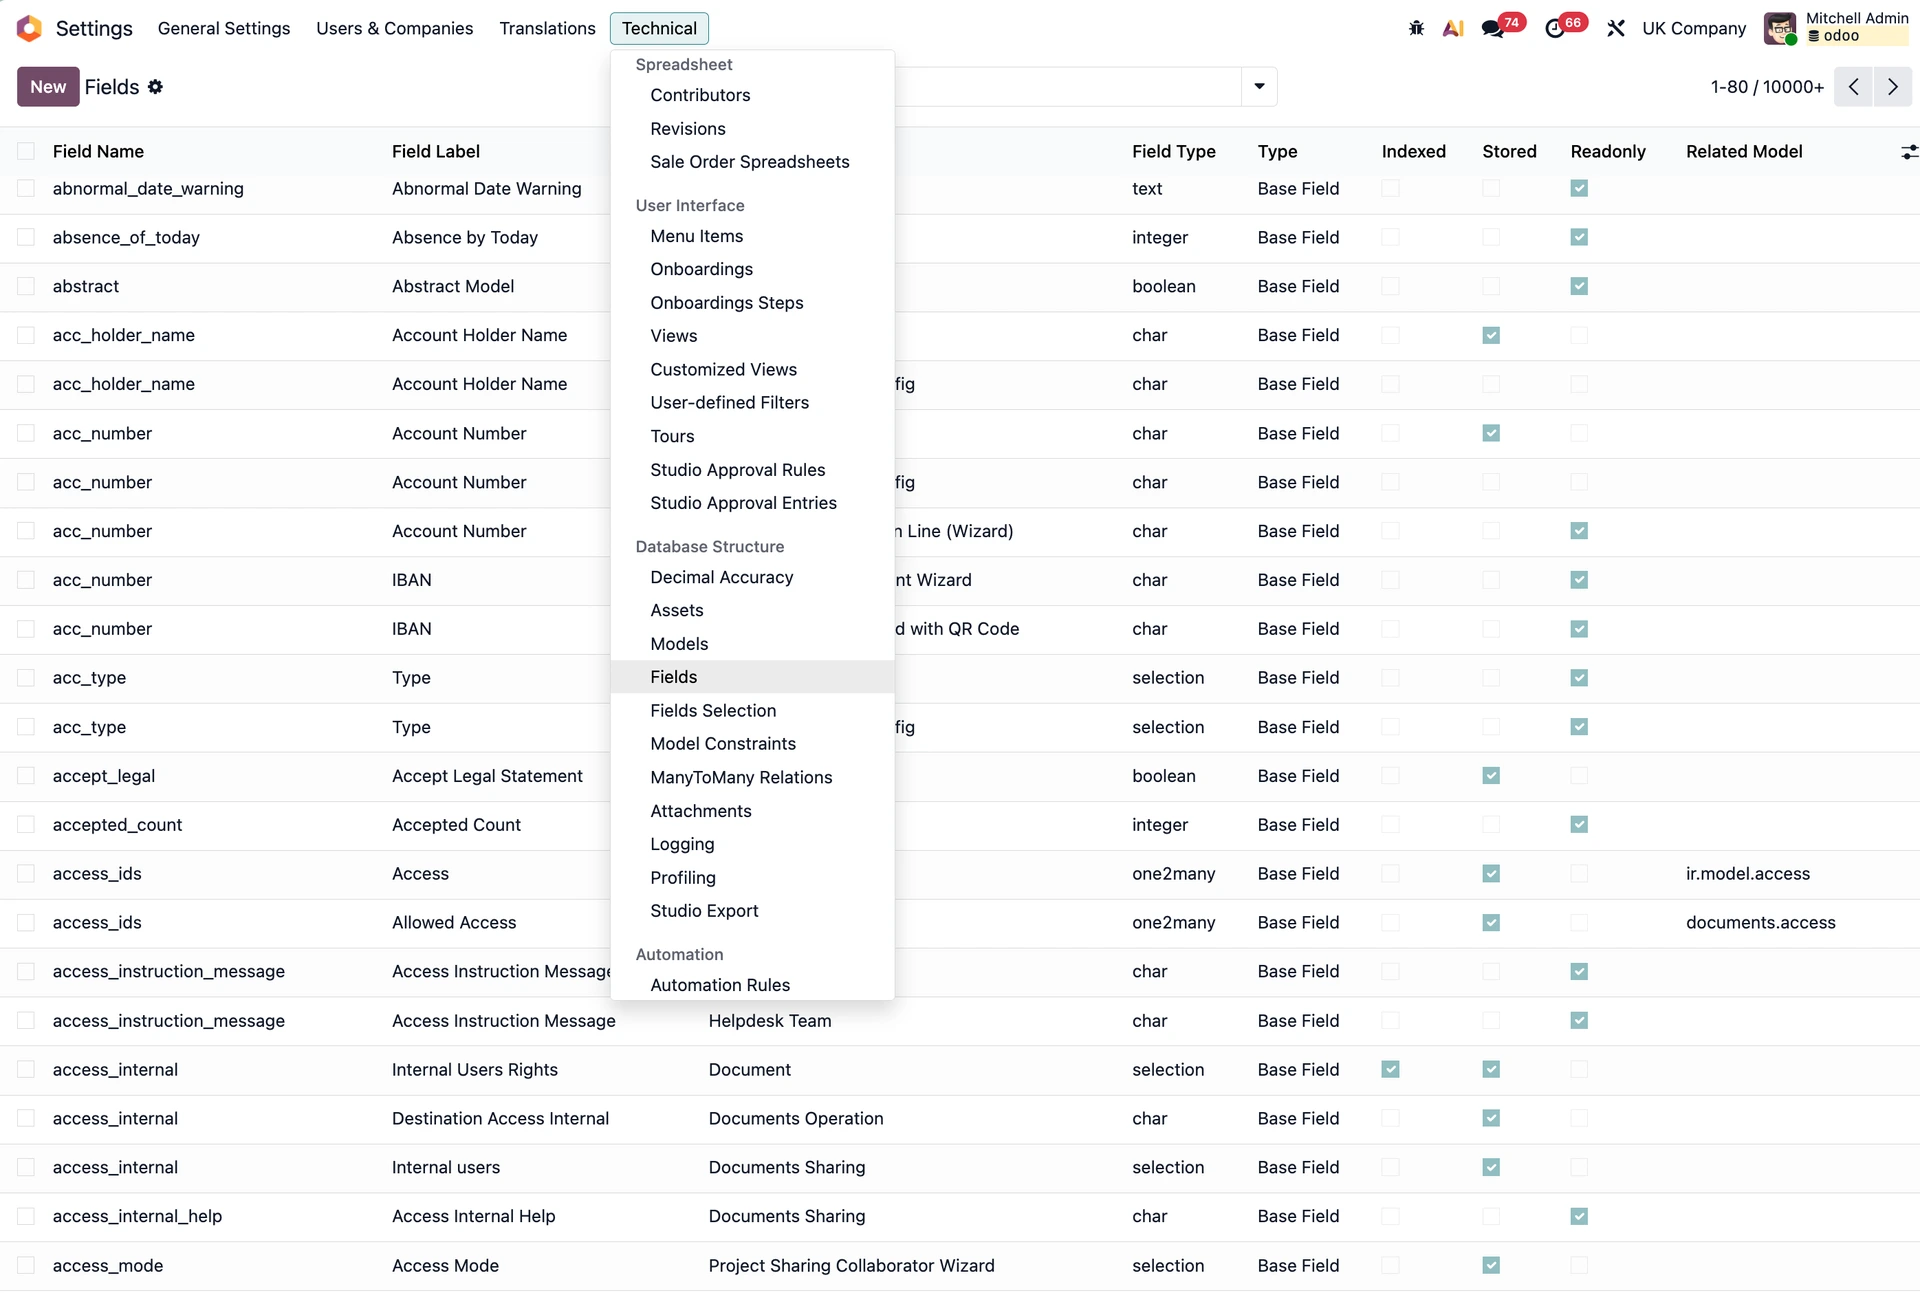
Campos en los ajustes de Odoo
3. Seguridad de la infraestructura
Usa entornos completamente separados para desarrollo, staging y producción
Nunca subas código personalizado directamente a una base de datos en producción
Haz copias de seguridad periódicas y, sobre todo, realiza simulacros para verificar que tus procedimientos de restauración son infalibles.
4. Gestión de riesgos de terceros
Mantén un registro de todos los terceros con acceso a tus datos
Confirma que los contratos de encargo del tratamiento (DPA) están firmados y guardados de forma segura
Repite este proceso de revisión cada vez que añadas una nueva integración de terceros a tu entorno Odoo.
5. Auditoría y pruebas
La documentación es la moneda del cumplimiento normativo. Documenta tus revisiones trimestrales de accesos, realiza evaluaciones de riesgos periódicas y guarda todas las decisiones sobre controles. Si no está documentado para los auditores, no ha ocurrido. En la práctica, esto significa integrar las pruebas directamente en tu flujo de trabajo de Odoo en lugar de tratarlas como una tarea aparte:
Usa las actividades planificadas de Odoo para lanzar las revisiones trimestrales de accesos y deja constancia de los resultados directamente como notas internas
Exporta los registros de seguimiento de campos de los modelos sensibles antes de cada ciclo de auditoría y guárdalos fuera de Odoo
Usa herramientas de IA para redactar descripciones de evaluaciones de riesgos o resumir las conclusiones de las revisiones de accesos, ya que reducen la carga de documentación, aunque sigue siendo necesaria la aprobación humana.
Lista de comprobación de la configuración de seguridad informática de Odoo
Estas son las configuraciones clave de seguridad informática de Odoo que más marcan la diferencia en una auditoría y que con más frecuencia faltan en las implementaciones estándar:
Activa la Autenticación de Dos Factores en todas las cuentas de administración, finanzas y RRHH (está disponible de forma nativa, pero desactivada por defecto)
Restringe los derechos de exportación masiva en los ajustes de los grupos de usuarios para bloquear la extracción masiva de datos
Activa el seguimiento de campos en modelos sensibles como res.partner, hr.employee, account.move y cualquier modelo personalizado que trate datos personales
Configura tiempos de expiración de sesión cortos para cerrar automáticamente la sesión de los usuarios inactivos
Usa claves API con alcance limitado para cada integración en lugar de compartir credenciales genéricas de administrador con aplicaciones de terceros
Verifica los datos de staging: tus entornos de pruebas deben usar estrictamente datos anonimizados mediante el módulo de limpieza de datos
Nunca hagas una copia directa de tu base de datos de producción.
Los puntos ciegos de Odoo y el futuro de la protección de datos con IA
Odoo cubre los controles básicos, pero algunas configuraciones de cumplimiento siguen requiriendo configuración adicional o una documentación de procesos más personalizada:
Sin gestión de datos de usuarios: Las solicitudes de acceso, rectificación y supresión necesitan un procedimiento documentado o un portal personalizado
Sin registro de SIEM (Gestión de Información y Eventos de Seguridad): Los registros estructurados de eventos de seguridad para Sentinel o Splunk requieren un reenvío a nivel de infraestructura desde Nginx, PostgreSQL y los registros del sistema
Sin registro de riesgos de proveedores: La ISO27001 exige una evaluación documentada de los riesgos de terceros; la solución habitual es un registro personalizado con los DPA firmados
La gestión del consentimiento no viene configurada por defecto: Las campañas B2C y los formularios web necesitan una configuración explícita
Los derechos de exportación masiva son demasiado amplios: La mayoría de los usuarios pueden exportar a CSV o Excel si no se restringe expresamente; es algo que se señala sistemáticamente en las auditorías.
Las funciones de IA también generan una obligación de cumplimiento paralela.
Cuando un usuario activa Ask AI en la ficha de un cliente, esos datos llegan a un proveedor de modelos externo.
Según el artículo 28 del RGPD, se trata de una relación con un tercero que requiere un DPA y, si el proveedor está fuera del EEE, un mecanismo de transferencia válido.
Los asistentes de IA también heredan los permisos del usuario que los activa, lo que significa que un usuario con acceso amplio envía datos continuamente a un sistema externo sin que quede constancia en tu rastro de auditoría estándar.
¿Nuestra regla general? Tratar las funciones de IA activas como una clase de activo independiente: Documentadas, con acceso controlado por grupo de usuarios y revisadas antes de su despliegue.
Preguntas frecuentes sobre la seguridad informática en Odoo
¿Se puede configurar Odoo para cumplir plenamente el RGPD y la ISO 27001?
Sí. Odoo ofrece la infraestructura técnica necesaria para el cumplimiento normativo, incluido el control de acceso basado en roles, los rastros de auditoría a nivel de campo y la autenticación de dos factores. Para cumplir plenamente la normativa hay que configurar ajustes concretos, como las reglas de conservación de datos, el seguimiento de campos en modelos sensibles y la restricción de los permisos de exportación.
¿Cómo aplica Odoo el control de acceso de los usuarios?
Odoo gestiona el acceso mediante un modelo de mínimo privilegio basado en grupos de usuarios y reglas de registro. Cuenta con más de 4.000 permisos Crear, Leer, Actualizar, Eliminar (CRUD) para restringir el acceso a nivel de módulo y 400 reglas de registro nativas para filtrar la visibilidad de los datos a nivel de fila según el puesto o la entidad de la empresa.
¿Odoo cifra y protege automáticamente los datos sensibles de los clientes?
Sí. Odoo utiliza controles de acceso a nivel de base de datos y admite la Autenticación de Dos Factores (2FA) nativa junto con la integración de Inicio de Sesión Único (SSO) mediante proveedores como Entra ID y OAuth2. También incluye módulos nativos de anonimización de datos para enmascarar los datos personales antes de sincronizar las bases de datos de producción hacia entornos de staging o de pruebas.
Habla con nosotros sobre la configuración de seguridad informática de tu Odoo para el cumplimiento normativo
Contamos con la certificación ISO27001 y hemos implementado Odoo en sectores muy regulados como el MedTech, la fabricación y más.
Si estás inmerso en este mismo proceso, nuestros expertos pueden ayudarte a construir un Odoo que cumpla plenamente la normativa.