Os requisitos de segurança empresarial mudaram e acompanhá-los pode ditar o sucesso ou o fracasso de um negócio.
A principal pergunta dos utilizadores de ERP e dos auditores já não é «conseguem manter os nossos dados seguros?», mas sim «como o conseguem provar?»
O Odoo inclui de raiz várias camadas de segurança, mas é preciso saber exatamente onde terminam esses controlos técnicos e como manter a configuração em conformidade.
Explicamos como o Odoo trata a conformidade e os passos exatos para preparar o seu sistema para o RGPD e a ISO27001.
Índice
Requisitos de proteção de dados para cumprir o RGPD e a ISO
O Odoo inclui segurança de dados integrada
Guia de segurança informática do Odoo para a conformidade dos dados
Lista de verificação da configuração de segurança informática do Odoo
Os pontos cegos do Odoo e o futuro da proteção de dados com IA
Requisitos de proteção de dados para cumprir o RGPD e a ISO
As normas de proteção de dados convergem muitas vezes nas mesmas perguntas:
Quem pode aceder a que dados e porquê?
O que fica registado quando esses dados mudam?
Como reage o sistema quando algo corre mal?
Que terceiros têm acesso aos seus dados?
As empresas apoiam-se muitas vezes em dois referenciais principais para proteger os dados pessoais: a ISO27001 e o RGPD.
O RGPD centra-se nos direitos dos titulares dos dados e na responsabilização. É preciso saber que dados pessoais detém, restringir quem lhes acede, responder aos pedidos de acesso e apagamento e provar tudo isto de forma contínua, através de:
Manter um Registo das Atividades de Tratamento que identifique cada tipo de dados, a sua finalidade, o fundamento jurídico e o prazo de conservação
Restringir o acesso aos dados pessoais estritamente a quem tenha uma necessidade documentada e conseguir prová-lo
Responder aos pedidos dos titulares dos dados (acesso, retificação, apagamento, portabilidade) no prazo de 30 dias, com um processo documentado por trás de cada resposta
Detetar e notificar as violações de dados pessoais às autoridades de controlo no prazo de 72 horas
Realizar Avaliações de Impacto sobre a Proteção de Dados (AIPD) antes de implementar novas atividades de tratamento de risco elevado
Garantir que todos os terceiros que tratam dados pessoais estão vinculados por um acordo de tratamento de dados assinado.
A ISO27001 acrescenta uma camada de sistema de gestão. É preciso identificar os ativos de informação, avaliar os riscos, implementar controlos e apresentar provas de melhoria contínua. Para obter a certificação ISO27001, documentar as decisões é tão importante como ter uma configuração tecnicamente segura. Na prática, isto significa:
Criar e manter um inventário de ativos de informação que abranja sistemas, dados e relações com terceiros
Realizar avaliações formais de risco para cada ativo e documentar as decisões de tratamento
Implementar controlos como gestão de acessos, criptografia, segurança física, relações com fornecedores, resposta a incidentes, etc., e associar cada controlo a um risco documentado
Realizar auditorias internas e revisões pela gestão segundo um calendário definido
Manter uma Declaração de Aplicabilidade que explique que controlos foram implementados e porquê
Apresentar provas de melhoria contínua: não conformidades encerradas, registos de riscos atualizados e políticas revistas.
É impossível escapar a estas normas e certificações para cumprir os padrões empresariais. O seu Odoo deve aplicá-las em segundo plano, sem qualquer esforço adicional.
O Odoo inclui segurança de dados integrada
A arquitetura de segurança informática do Odoo abrange os controlos técnicos essenciais de que qualquer referencial de conformidade necessita.
Para cumprir legislação exigente como o RGPD e certificações ISO, o Odoo oferece de raiz funcionalidades de segurança de dados:
Funcionalidade de segurança informática do Odoo | Impacto no negócio |
Controlo de acessos: mais de 4 000 permissões CRUD (criar, ler, atualizar, eliminar) e 400 regras de registo nativas. | Aplica um acesso rigoroso de «privilégio mínimo», reduzindo drasticamente o risco de fugas de dados internas. |
Gestão de identidades: integração SSO nativa com Entra ID, Active Directory, Google, Keycloak e OAuth2; autenticação de dois fatores (2FA). | Impede que acessos não autorizados e palavras-passe comprometidas ponham em risco os seus dados financeiros essenciais. |
Registos de auditoria: rastreio de alterações ao nível do campo, com data e hora e identificação do utilizador, em qualquer modelo. | Cria um registo de auditoria inviolável que permite provar aos auditores exatamente quem alterou os dados de um cliente e quando. |
Minimização de dados: o arquivamento automático anonimiza os registos que já não são necessários; as regras de registo limitam cada utilizador ao que a sua função exige. | Reduz a responsabilidade legal e a exposição dos dados. Só guarda os dados pessoais estritamente necessários para as operações ativas. |
Direitos dos titulares dos dados: os dados pessoais estão centralizados num único módulo, o que facilita a resposta aos pedidos de acesso e de apagamento. | Reduz a carga administrativa da conformidade com o RGPD e responde rapidamente aos pedidos de «direito a ser esquecido». |
Anonimização de dados: o módulo nativo de limpeza de dados substitui os campos de dados pessoais por valores mascarados ou aleatórios. | Garante que os ambientes de teste são seguros, mantendo os dados reais dos clientes longe de utilizadores externos ou programadores. |
Guia de segurança informática do Odoo para a conformidade dos dados
Para o ajudar a estruturar a implementação do Odoo com vista à conformidade, dividimos o trabalho em cinco áreas. Cada uma corresponde a controlos de conformidade específicos e responde a uma ameaça diferente.
1. Identidade e acesso
Definir os grupos de utilizadores nas definições do Odoo estritamente por função, e não por pessoa (Definições → Utilizadores e empresas → Grupos)
Aplicar regras de registo para impor a minimização de dados ao nível da linha e exigir a autenticação de dois fatores (2FA) em todas as contas com privilégios
Por fim, integrar a saída de colaboradores no processo de RH, para que cada saída desencadeie automaticamente uma revisão de acessos
Configurar isto em Definições → Técnico → Ações automatizadas, por exemplo, para desativar as contas de utilizador quando um colaborador é arquivado ou criar uma lista de verificação na aplicação Informação.
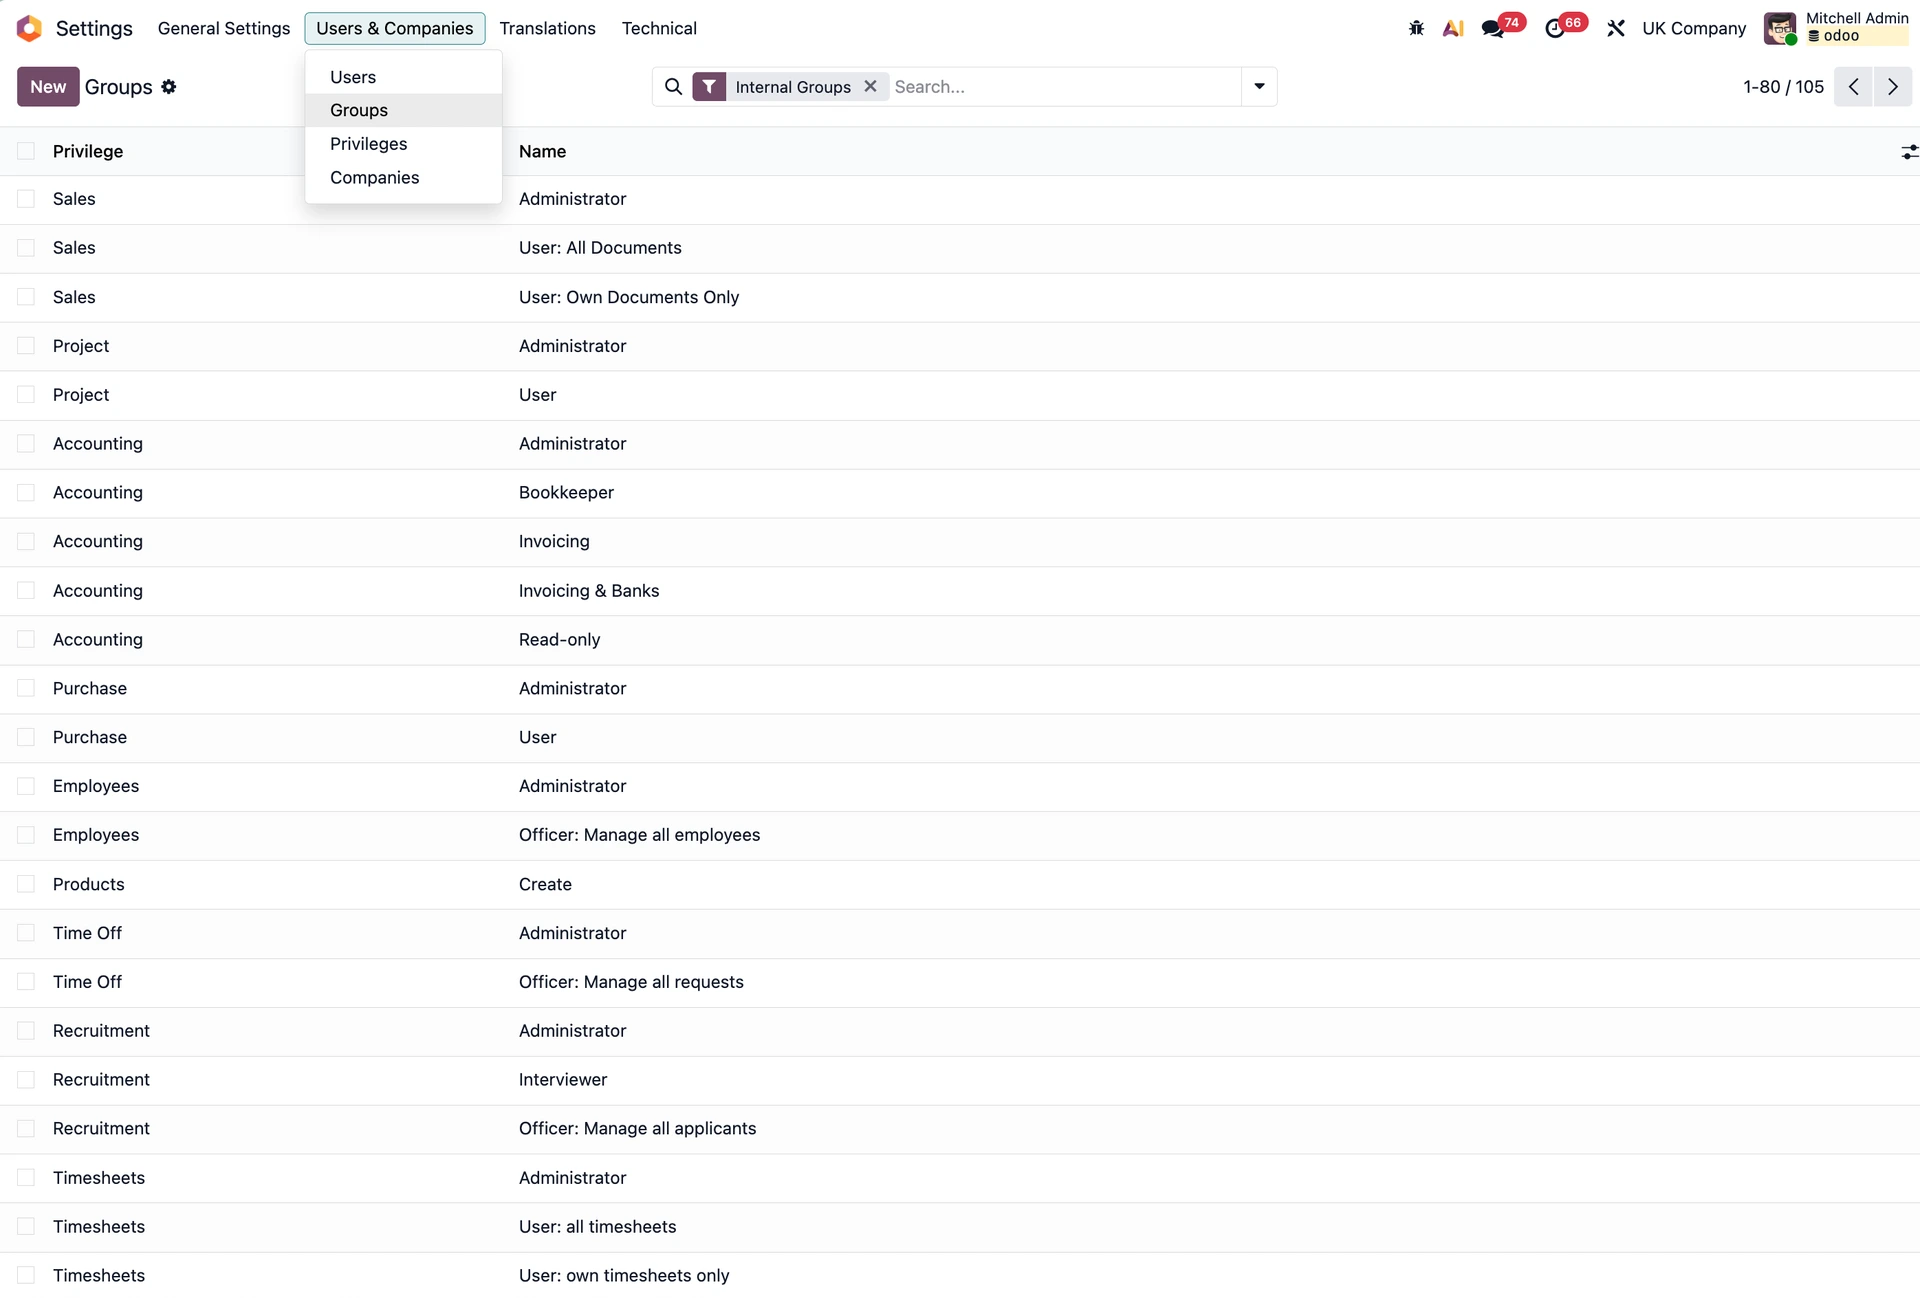
Grupos de utilizadores nas definições do Odoo
2. Governação de dados
Identificar que modelos do Odoo contêm dados pessoais e ativar o rastreio ao nível do campo (Definições → Técnico → Estrutura da base de dados → Campos), para que qualquer alteração a um campo como a morada ou o salário fique registada no chatter com o nome do utilizador, a data e hora e os valores anteriores e posteriores
Configurar regras de conservação para que os dados sejam anonimizados ou eliminados quando deixarem de ser legalmente exigidos
Centralizar a gestão dos dados pessoais, para que os pedidos de acesso e apagamento possam ser tratados rapidamente num único local.
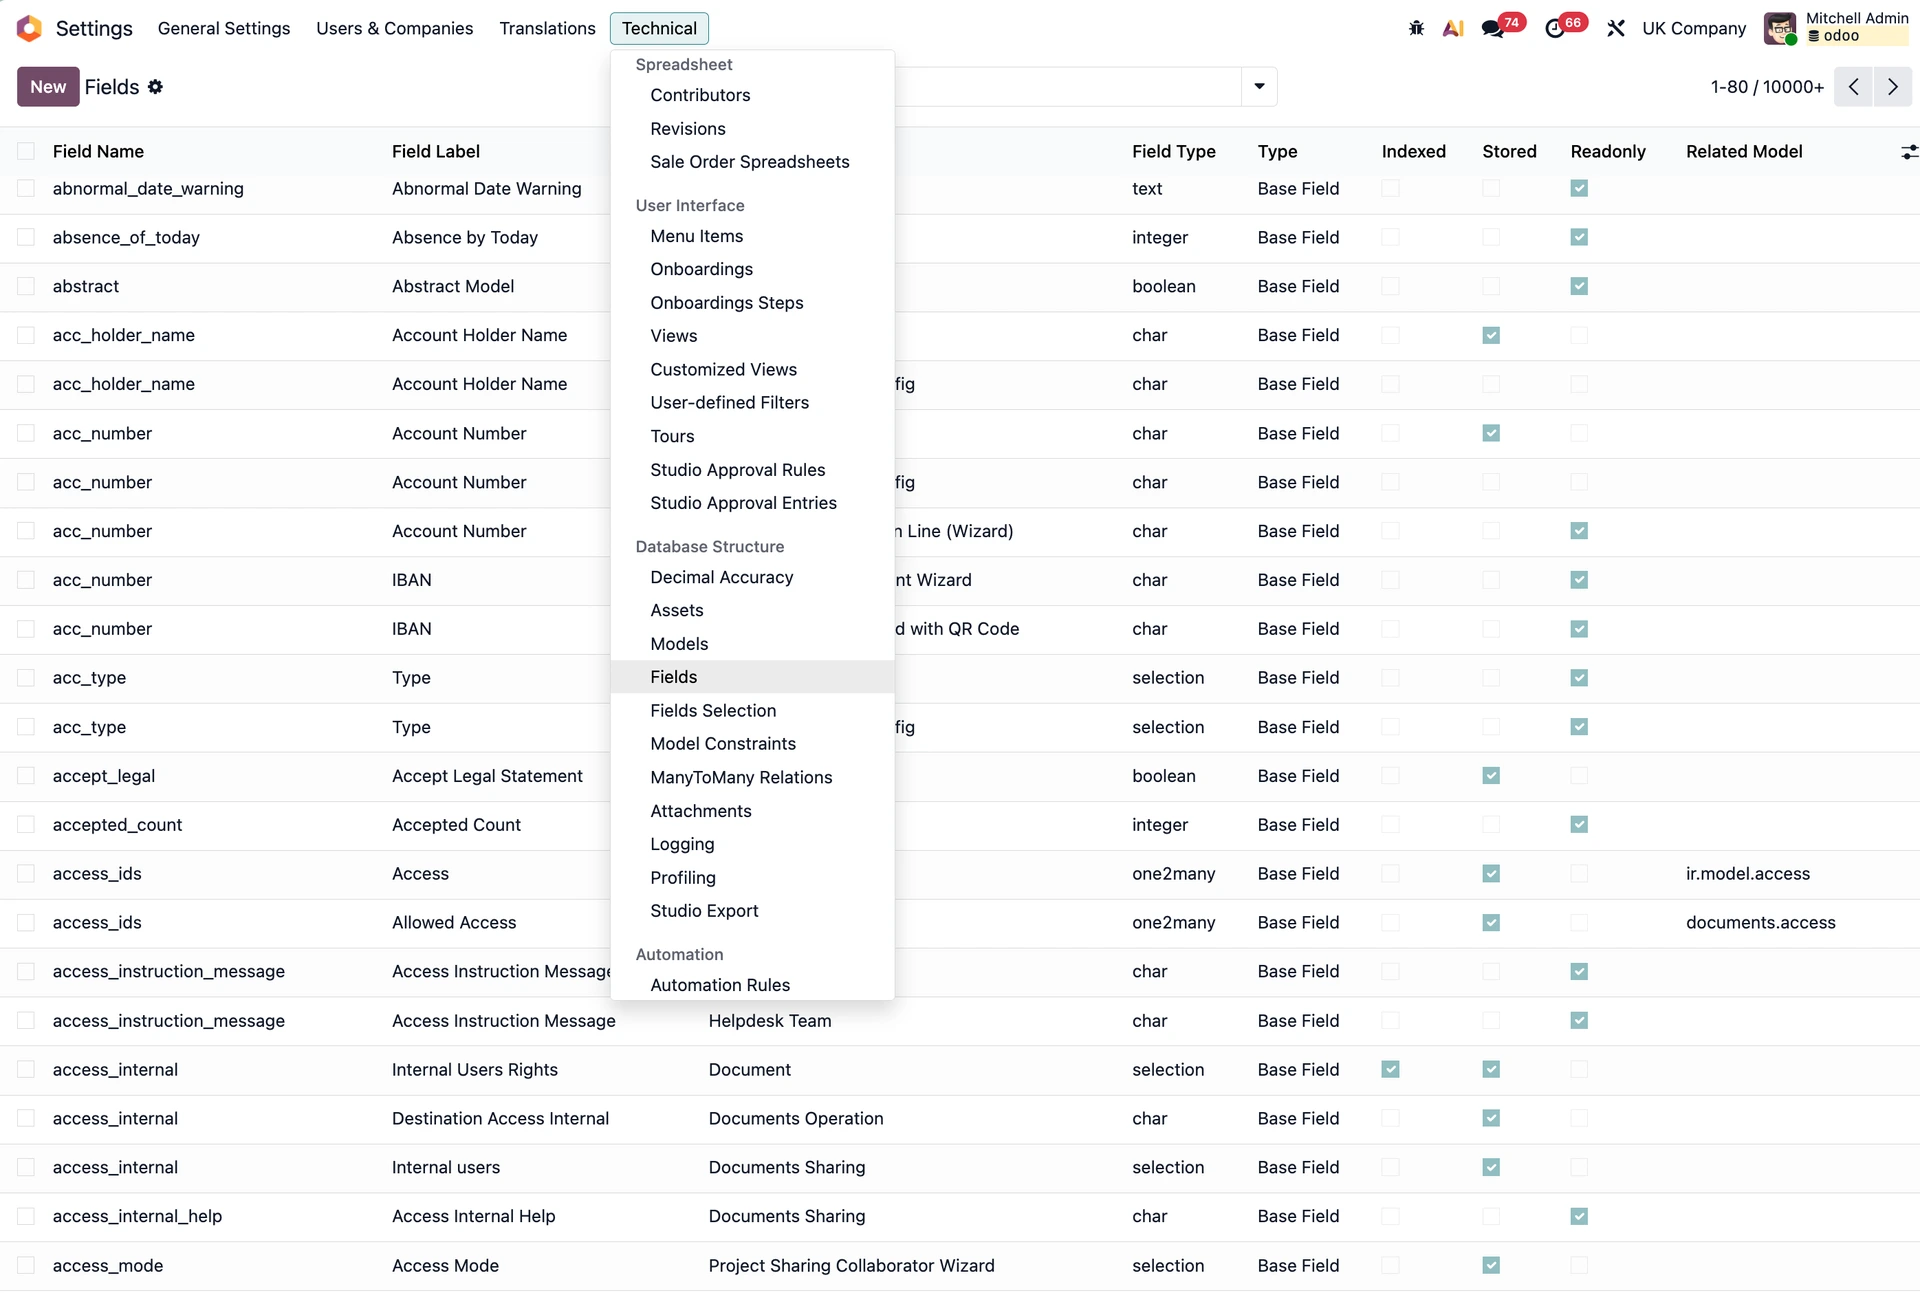
Campos nas definições do Odoo
3. Segurança da infraestrutura
Utilizar ambientes totalmente separados para desenvolvimento, staging e produção
Nunca enviar código personalizado diretamente para uma base de dados em produção
Manter backups regulares e, mais importante ainda, fazer simulacros para verificar se os procedimentos de restauro são infalíveis.
4. Gestão do risco de terceiros
Manter um registo de todos os terceiros com acesso aos seus dados
Confirmar que os acordos de tratamento de dados (DPA) estão assinados e guardados em segurança
Repetir este processo de revisão sempre que adicionar uma nova integração de terceiros ao ambiente Odoo.
5. Auditoria e provas
A documentação é a moeda da conformidade. Documente as revisões trimestrais de acessos, faça avaliações de risco regulares e guarde todas as decisões sobre controlos. Se não estiver documentado para os auditores, não aconteceu. Na prática, isto significa integrar as provas diretamente no fluxo de trabalho do Odoo, em vez de as tratar como uma tarefa à parte:
Utilizar as atividades agendadas do Odoo para desencadear as revisões trimestrais de acessos e registar os resultados diretamente como notas internas
Exportar os registos de rastreio de campos dos modelos sensíveis antes de cada ciclo de auditoria e guardá-los fora do Odoo
Utilizar ferramentas de IA para redigir descrições de avaliações de risco ou resumir as conclusões das revisões de acessos, pois reduzem a carga de documentação, embora continue a ser necessária a validação humana.
Lista de verificação da configuração de segurança informática do Odoo
Estas são as principais configurações de segurança informática do Odoo que mais fazem a diferença numa auditoria e que mais vezes faltam nas implementações padrão:
Ativar a autenticação de dois fatores em todas as contas de administração, finanças e RH (está disponível de forma nativa, mas desativada por predefinição)
Restringir os direitos de exportação em massa nas definições dos grupos de utilizadores, de modo a bloquear a extração massiva de dados
Ativar o rastreio de campos em modelos sensíveis como res.partner, hr.employee, account.move e quaisquer modelos personalizados que tratem dados pessoais
Configurar tempos limite de sessão curtos para terminar automaticamente a sessão dos utilizadores inativos
Utilizar chaves de API com âmbito limitado por integração, em vez de partilhar credenciais genéricas de administrador com aplicações de terceiros
Verificar os dados de staging: os ambientes de teste devem utilizar estritamente dados anonimizados através do módulo de limpeza de dados
Nunca fazer uma cópia direta da base de dados de produção.
Os pontos cegos do Odoo e o futuro da proteção de dados com IA
O Odoo abrange os controlos essenciais, mas algumas configurações de conformidade continuam a exigir configuração adicional ou uma documentação de processos mais personalizada:
Sem gestão de dados dos utilizadores: os pedidos de acesso, retificação e apagamento exigem um procedimento documentado ou um portal personalizado
Sem registo SIEM (gestão de informações e eventos de segurança): os registos estruturados de eventos de segurança para o Sentinel ou o Splunk exigem um reencaminhamento ao nível da infraestrutura a partir do Nginx, do PostgreSQL e dos registos do sistema
Sem registo de riscos de fornecedores: a ISO27001 exige uma avaliação documentada do risco de terceiros; a solução habitual é um registo personalizado com os DPA assinados
A gestão do consentimento não vem configurada por predefinição: as campanhas B2C e os formulários do site precisam de uma configuração explícita
Os direitos de exportação em massa são demasiado amplos: a maioria dos utilizadores pode exportar para CSV ou Excel, a menos que seja explicitamente restringido; isto é assinalado sistematicamente nas auditorias.
As funcionalidades de IA criam também uma obrigação de conformidade paralela.
Quando um utilizador aciona o Ask AI na ficha de um cliente, esses dados chegam a um fornecedor de modelos externo.
Nos termos do artigo 28.º do RGPD, trata-se de uma relação com um terceiro que exige um DPA e, se o fornecedor estiver fora do EEE, um mecanismo de transferência válido.
Os assistentes de IA herdam também as permissões do utilizador que os aciona, o que significa que um utilizador com acesso amplo envia continuamente dados para um sistema externo sem qualquer entrada no registo de auditoria padrão.
A nossa regra de ouro? Tratar as funcionalidades de IA ativas como uma classe de ativos à parte: documentadas, com acesso controlado por grupo de utilizadores e revistas antes da implementação.
Perguntas Mais Frequentes (FAQ) sobre a segurança informática no Odoo
O Odoo pode ser configurado para cumprir integralmente o RGPD e a ISO 27001?
Sim. O Odoo disponibiliza o framework técnico necessário para a conformidade, incluindo controlo de acesso baseado em funções, registos de auditoria ao nível do campo e autenticação de dois fatores. Para alcançar a conformidade total, é preciso configurar definições específicas, como regras de conservação de dados, o acompanhamento de campos em modelos sensíveis e permissões de exportação restritas.
Como é que o Odoo aplica o controlo de acesso dos utilizadores?
O Odoo gere o acesso através de um modelo de privilégio mínimo baseado em grupos de utilizadores e regras de registo. Inclui mais de 4000 permissões CRUD (criar, ler, atualizar, eliminar) para restringir o acesso ao nível do módulo e 400 regras de registo nativas para filtrar a visibilidade dos dados ao nível da linha, por função ou entidade da empresa.
O Odoo encripta e protege automaticamente os dados sensíveis dos clientes?
Sim. O Odoo utiliza controlos de acesso ao nível da base de dados e suporta autenticação de dois fatores (2FA) nativa, a par da integração de SSO através de fornecedores como o Entra ID e o OAuth2. Inclui ainda módulos nativos de anonimização de dados para ocultar dados pessoais antes de sincronizar bases de dados de produção com ambientes de staging ou de teste.
Fale connosco sobre a configuração de segurança informática do seu Odoo para a conformidade
Temos a certificação ISO27001 e já implementámos o Odoo em setores altamente regulados, como MedTech, o setor da indústria e muitos outros.
Se está a passar pelo mesmo processo, os nossos especialistas podem ajudá-lo a construir um Odoo totalmente em conformidade.